
Síntesis:
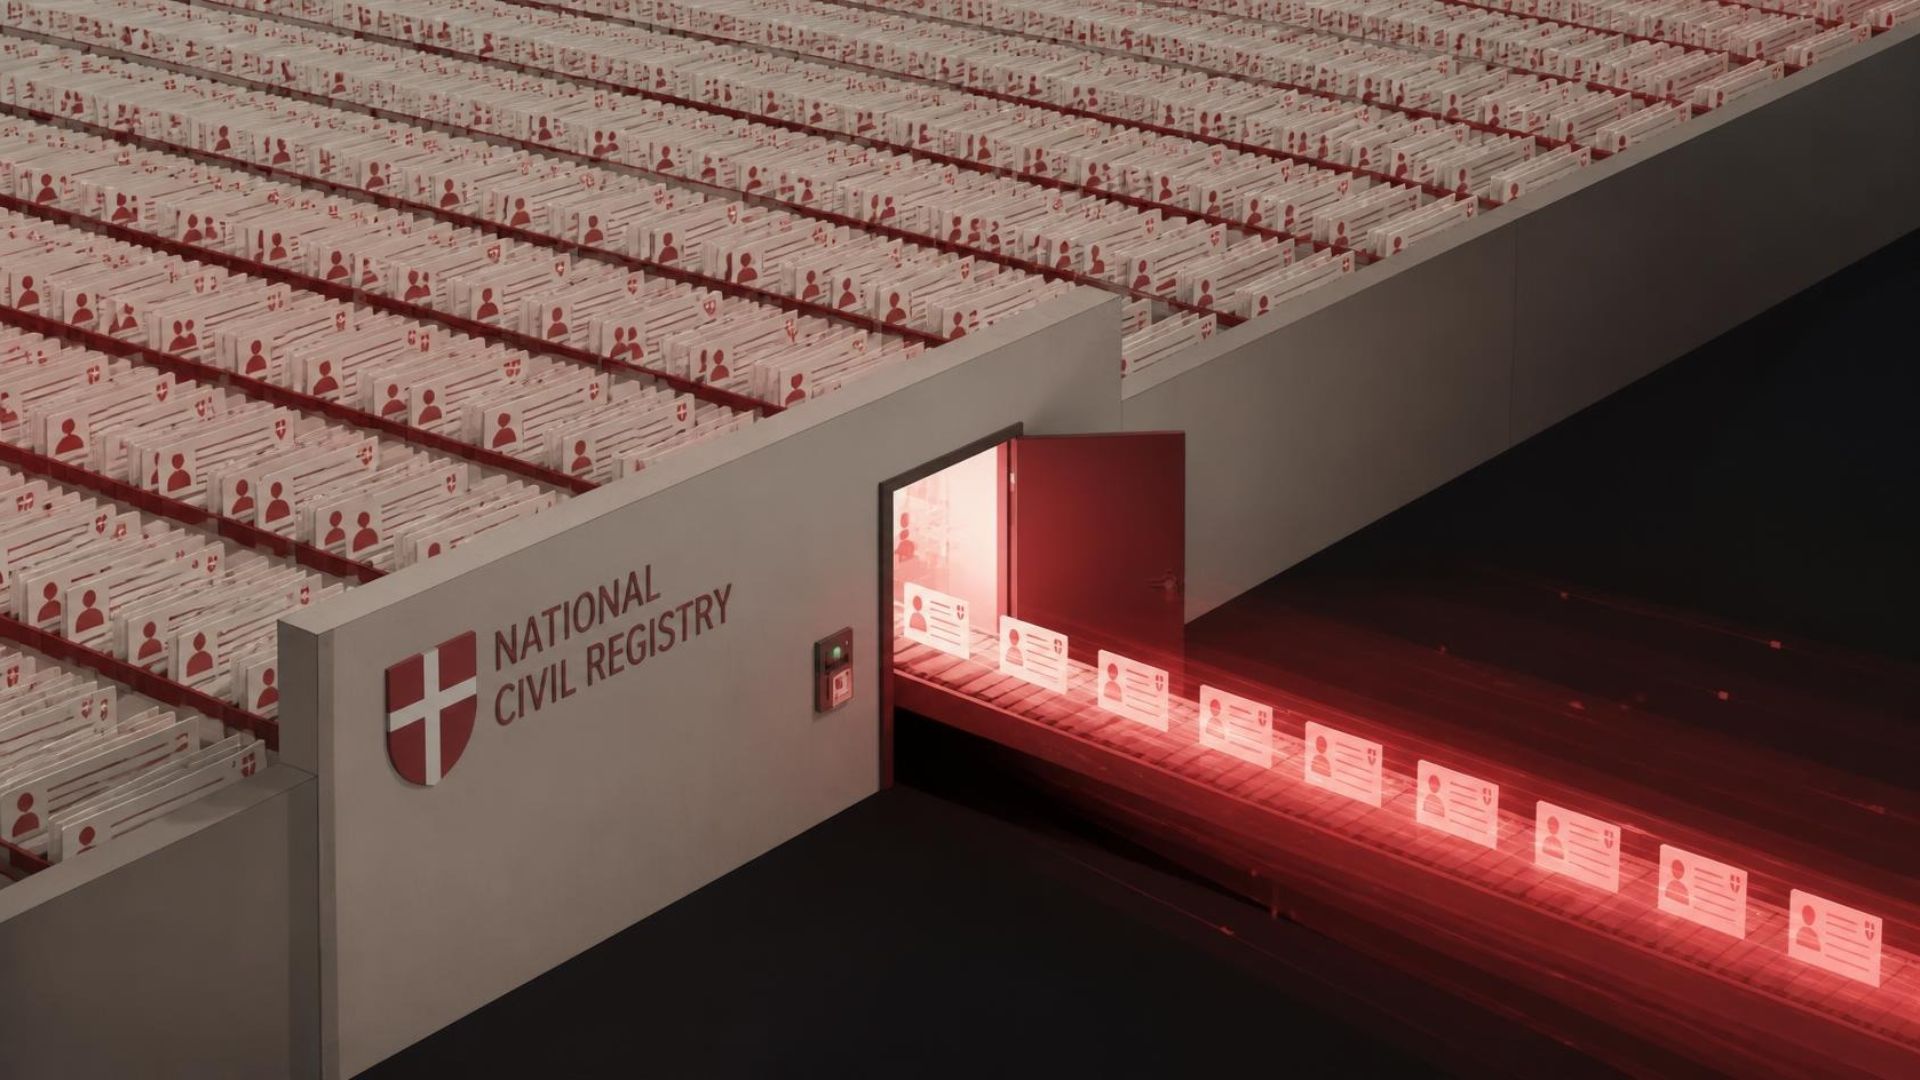
El Ministerio de Investigación, Educación y Digitalización de Dinamarca informó de un acceso no autorizado al CPR (el registro civil nacional del país), ocurrido durante septiembre. La policía investiga el caso y todavía no hay responsables identificados.
- Unos 8,8 de los cerca de 11 millones de registros resultaron afectados, entre residentes, emigrantes y fallecidos.
- Se obtuvieron nombres, direcciones y números CPR, pero no los nombres ni direcciones de personas con protección.
- Los atacantes hicieron un volumen muy alto de consultas automatizadas con el acceso legítimo de una empresa privada danesa.
- El acceso fue bloqueado, se notificó a la autoridad de datos y se ordenó una revisión de seguridad del sistema.
Noticia:
El Registro Central de Personas de Dinamarca (CPR, por sus siglas en danés) informó este lunes 5 de octubre que sufrió un acceso no autorizado que dejó expuestos los nombres, direcciones y números de identificación de alrededor de 8,8 millones de personas. La cifra, que aún no es definitiva, incluye residentes, personas que emigraron y fallecidos.
El sistema reúne unos 11 millones de registros, por lo que el incidente alcanzó a cerca del 80% del total de los datos acumulados. Como referencia, la población actual de Dinamarca supera levemente los seis millones de habitantes.
Los atacantes no vulneraron directamente los sistemas del Estado, sino que usaron el acceso legal de una empresa privada danesa, cuyo nombre no se ha revelado. Según Datatilsynet (la autoridad danesa de protección de datos), se realizó un número muy elevado de consultas automatizadas para identificar números CPR válidos.
Las búsquedas se mantuvieron dentro de la información que las empresas privadas pueden obtener legalmente. El ministerio precisó que no se accedió a nombres ni direcciones de quienes se inscribieron con protección de nombre y dirección.
De acuerdo con declaraciones de la ministra de Educación Superior y Ciencia de Dinamarca, Christina Egelund, en comentarios entregados a la agencia Ritzau y recogidas por el medio especializado en ciberseguridad The Hacker News, el incidente se prolongó por unos diez días durante el pasado mes de septiembre. La administración del CPR informó que recién detectó lo ocurrido la noche del viernes 2 de octubre, dimensionó su alcance durante el fin de semana y notificó a Datatilsynet el domingo 4, durante este fin de semana.
La autoridad danesa calificó lo ocurrido como “un incidente profundamente grave” y dijo haber informado al comité de Economía y Digitalización del Parlamento. Además, ordenó una revisión exhaustiva de seguridad del sistema y reconoció ante Ritzau que las salvaguardas de este tipo de acceso no eran lo bastante sólidas.
El acceso de la empresa fue cortado y la policía investiga junto con otras autoridades, aunque por ahora no es posible señalar quién está detrás. Datatilsynet, en tanto, analiza qué ocurrió, cómo pudo pasar y quién es responsable del tratamiento de los datos.
El número CPR tiene diez dígitos, comienza con la fecha de nacimiento y se usa en servicios públicos como salud y la banca, entre otros. La ministra Egelund indicó que aún es pronto para saber si los afectados necesitarán números nuevos.
Las autoridades pidieron no entregar contraseñas ni información confidencial por teléfono o correo, y advirtieron que “esto también aplica, aunque el destinatario parezca conocer tu nombre, dirección y número CPR”.
El gobierno ordenó que la línea de ayuda ciudadana (Cyberhotline) ampliara su horario de atención para consultas sobre el incidente, en un horario que va entre las 8:00 hasta las 24:00 horas durante los próximos días.
Este es el incidente más relevante en el CPR desde 2015, cuando dos CD sin cifrar con datos de más de cinco millones de personas fueron enviados por error al centro de solicitudes de visas de China en la ciudad capital de Copenhague.

