
NIVEL4 labs
Noticias, análisis y opinión sobre ciberseguridad.
-
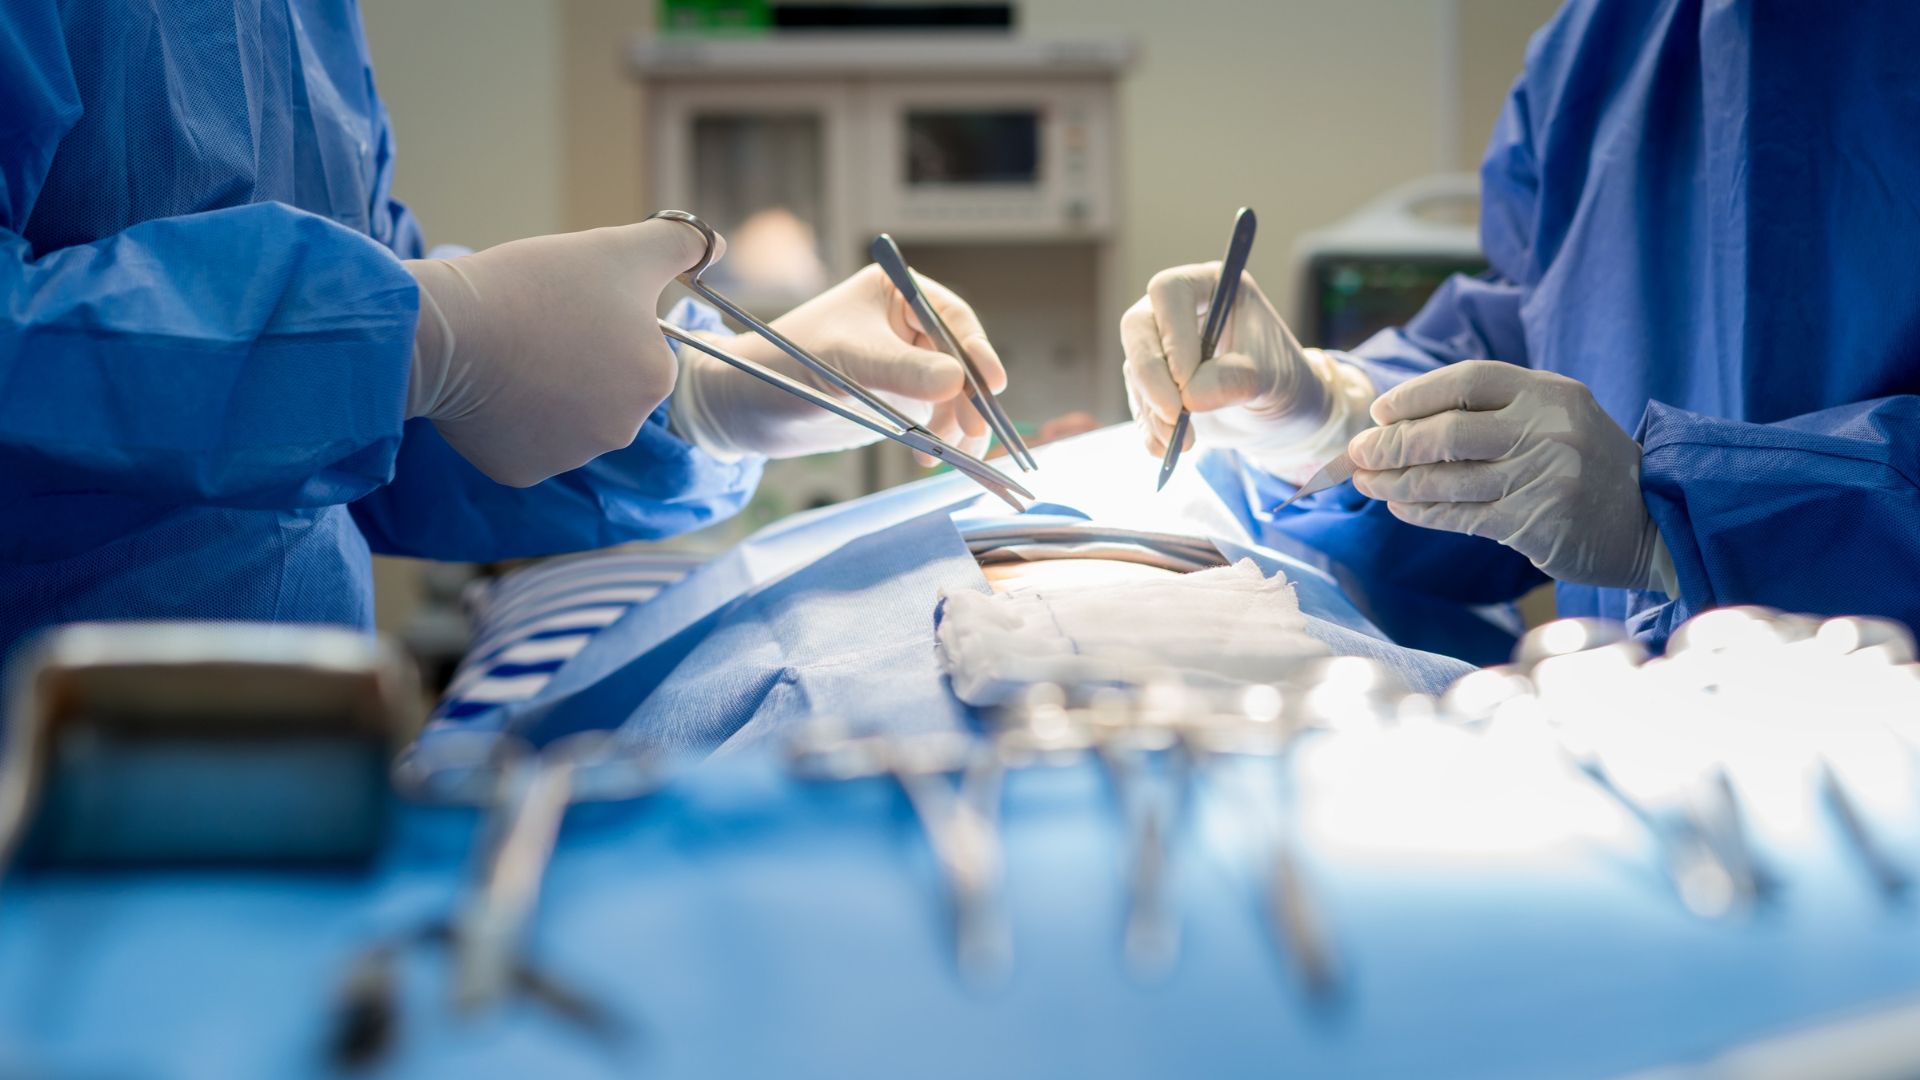
Ciberataque obliga a hospital de Nuevo México a desviar ambulancias
Un ciberataque al Centro de Ciencias de la Salud de la Universidad de Nuevo México obligó a desviar ambulancias, cancelar cirugías y suspender clases. El grupo cibercriminal BYOD se adjudicó el ataque y asegura haber robado datos.

Ley de datos personales podría regir desde octubre de 2027
La Comisión de Constitución del Senado aprobó que la Ley 21.719 rija desde el 15 de octubre de 2027, antes de la fecha propuesto por el Gobierno, y amplió a cinco los consejeros de la futura Agencia. El proyecto aún está en su primer trámite.

Exfiltración de bases de datos: ventas en la dark web y la nueva Ley 21.719
Una filtración no es un incidente que se parcha con una nueva versión y ya: es materia prima que se acumula, se revende y se utiliza durante años. Aunque en el Congreso se discute una posible postergación, el 1 de diciembre de 2026 entra en vigencia la Ley 21.719 y, por primera vez en Chile, no proteger esos datos tendrá un costo para las empresas que no cumplan.

Dos vulnerabilidades en PHP ponen en riesgo a millones de sitios
PHP publicó parches de emergencia para dos fallas críticas que permiten tomar el control de servidores, mientras en Chile una comisión del Senado respaldó aplazar la ley de datos personales. La semana sumó brechas en Burger King Japón y en una eléctrica de Texas.

PHP lanza parches de emergencia para dos fallas críticas
Dos vulnerabilidades críticas en PHP, conocidas como PHP2Shell, permiten ejecutar código en servidores sin autenticación. PHP publicó parches de emergencia el 21 de octubre y la ANCI llamó a aplicarlos de inmediato.

Comisión Europea indaga si Booking combate el fraude en su plataforma
La Comisión Europea abrió un procedimiento formal contra Booking.com para determinar si la plataforma de reservas de alojamiento evaluó y redujo adecuadamente los riesgos de anuncios fraudulentos, phishing y publicidad encubierta.

Tribunales de quiebras de EEUU sin notificaciones por falla en contratista
Un incidente de ciberseguridad en BAE Systems, contratista que opera el centro de notificaciones de quiebras de la justicia federal de los Estados Unidos, detuvo el envío de avisos a deudores y acreedores en todo el país.

Marco MITRE suma inyección de prompts y evasión de MFA
MITRE lanzó la versión 20 de ATT&CK, su base de conocimiento sobre técnicas de ciberataque, con nuevas entradas sobre abuso de inteligencia artificial, evasión de MFA y ataques a infraestructura crítica de agua.

Aseguradora peruana confirma acceso no autorizado a datos de clientes
Interseguro, aseguradora del grupo Intercorp, reconoció que un tercero accedió sin autorización a información de clientes. La Superintendencia de Banca y Seguros (SBS) supervisa el caso y un grupo de ransomware asegura haber robado 2,5 terabytes.

Comisión del Senado respalda aplazar ley de datos personales
La Comisión de Constitución del Senado de Chile aprobó por unanimidad la idea de legislar el proyecto que posterga hasta diciembre de 2027 la Ley 21.719 de datos personales y amplía el consejo de la futura Agencia.
Opinión

Exfiltración de bases de datos: ventas en la dark web y la nueva Ley 21.719
Una filtración no es un incidente que se parcha con una nueva versión y ya:…

Cumplir no es estar protegido: la Ley 21.663 necesita un adversario
Con más de 1.150 Operadores de Importancia Vital identificados por la ANCI, la Ley Marco…

El avance de la IA: más capacidades, mayor superficie de ataque
La inteligencia artificial ya no se limita a responder preguntas. Hoy puede acceder a información,…
Weekly

Ciber ataque paraliza cosecha de azúcar en planta procesadora
Además: farmacéutica danesa confirma exposición de datos de participantes en ensayos clínicos; multa record a…

[Weekly Update] Intermitencias en ClaveÚnica impactaron en acceso a servicios públicos
Además: Argentina pone en marcha Centro Nacional de Ciberseguridad; Colombia activa plan de ciberseguridad para…

[Weekly Update] Vulneran sistema de emergencia en Perú para enviar falsos mensajes de terremoto y tsunami
Además: ANCI inicia proceso para seleccionar a nuevo director nacional; Grafana confirma robo de código…
Debe estar conectado para enviar un comentario.