
Síntesis
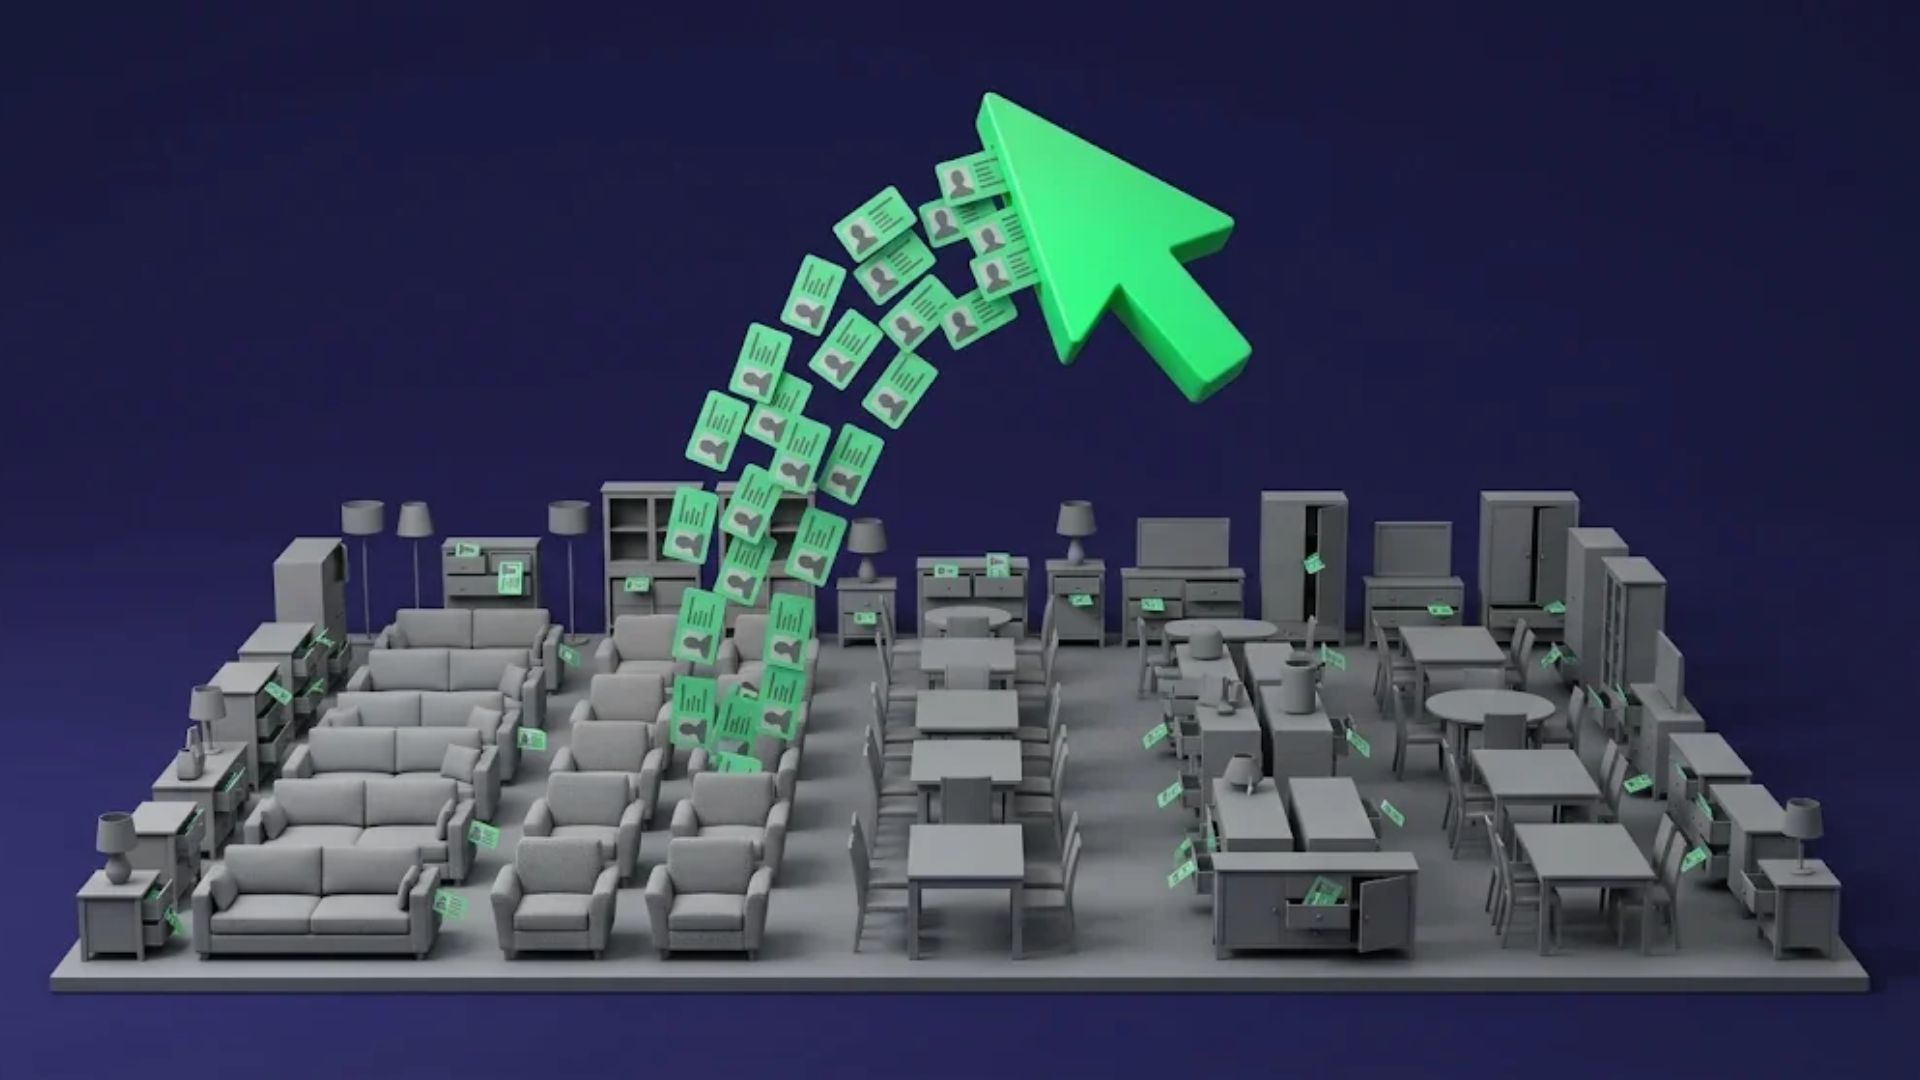
Nitori, la cadena de muebles y artículos para el hogar conocida como el «Ikea de Japón», detectó el 6 de noviembre un acceso no autorizado al servidor de gestión de su tienda en línea. Al revisar los registros descubrió que el atacante podría haber estado dentro desde mediados de octubre, con acceso a datos de clientes, empresas y pedidos.
- La filtración podría alcanzar hasta 37,62 millones de registros.
- Incluye nombres, direcciones, teléfonos, fechas de nacimiento y datos de contacto de empresas clientes.
- Las contraseñas de inicio de sesión y las tarjetas de crédito no se vieron afectadas.
- La empresa notificará a los afectados por correo electrónico o postal.
Noticia
Nitori Holdings, la mayor cadena japonesa de muebles y artículos para el hogar, informó este lunes 9 de noviembre una posible filtración masiva de datos personales. Según informó la cadena japonesa NTV, la empresa detectó el 6 de noviembre que un tercero había ingresado sin autorización al servidor de gestión de su tienda en línea oficial.
“Confirmamos un acceso no autorizado de un tercero a un sistema administrado por nuestra empresa”, indicó Nitori a través de un comunicado. La compañía cortó el acceso ese mismo día e inició una investigación con especialistas externos para determinar la causa, la vía de ingreso y el alcance.
Sin embargo, al analizar los registros posteriores al 6 de noviembre se descubrió que el atacante podría haber accedido al sistema entre mediados y fines de octubre. La empresa sigue investigando los detalles de ese período.
Según Nitori, pudieron filtrarse “hasta 37,62 millones de registros de información personal guardados en nuestros servidores”. La combinación de datos varía según cada cliente, y la cifra podría cambiar a medida que avance el análisis.
En el caso de los clientes particulares y compradores se incluyen número de socio, nombre, correo, dirección, teléfono, fecha de nacimiento y género. En el de las empresas clientes, el nombre de la empresa, el departamento, el representante y los datos de contacto del encargado. También se vieron comprometidos los pedidos hechos en Nitori Net y en las tiendas oficiales de la marca en centros comerciales en línea.
Las contraseñas de inicio de sesión y las tarjetas de crédito no forman parte de la información expuesta. Nitori asegura que ya corrigió los puntos vulnerables y reforzó el monitoreo, aunque no ha explicado cómo entró el atacante. Hasta ahora, ningún grupo se ha atribuido el ataque.
La empresa denunció el caso ante la Comisión de Protección de Información Personal de Japón y la policía de ese país. Además, avisará a cada afectado por correo electrónico o postal.
Nitori advirtió que los datos podrían usarse en correos falsos, phishing o llamadas sospechosas que se hagan pasar por la empresa, por empresas de reparto o por centros comerciales en línea. “Nunca le preguntamos contraseñas, números de tarjeta ni PIN por correo o teléfono”, aclaró la compañía.
Nitori opera 879 tiendas en Japón y otras 219 en China, Corea del Sur, Taiwán, Tailandia, Singapur y Hong Kong. Su anuncio coincidió con el de Sega, que ese mismo día informó la filtración de 2,2 millones de correos de clientes, y llegó días después del de Iris Ohyama, que reportó datos expuestos de unos 7,7 millones de compradores. Ante esta ola de ataques, Japón lanzó un paquete de emergencia de ciberseguridad de 10.000 millones de yenes.

