
Síntesis
La brecha que afectó a Oracle Health a comienzos de 2025 es mucho mayor de lo que se conocía. Según lo que la propia empresa habría declarado en un reporte publicado por el fiscal general del estado de Texas, el ataque contra servidores heredados de Cerner (firma de historiales clínicos electrónicos adquirida por Oracle), comprometió datos de casi 20 millones de personas atendidas en hospitales de los Estados Unidos.
- Solo en Texas hay cerca de 3 millones de afectados.
- Los datos incluyen números de Seguro Social, diagnósticos y resultados de exámenes.
- Hasta 80 hospitales podrían estar involucrados en el incidente.
- Oracle aún no ha informado públicamente el total de afectados.
Noticia
El ciberataque contra la unidad de salud de Oracle en 2025 (publicado como Filtración en Oracle Helth en este blog) comprometió información personal de casi 20 millones de personas, esto según la cifra que la propia empresa habría declarado en un reporte publicado por el fiscal general de Texas y citado por el medio de noticias Bloomberg. La empresa reportó que se sustrajeron números de Seguro Social, direcciones e información médica, incluidos datos de unos 3 millones de personas en Texas.
Magnitud del incidente.
El sitio HIPAA Journal detalla que solo en el estado de Texas se contabilizan 2.992.244 afectados, mientras que en Oregón existen 1.978.661, en Carolina del Sur 283.903 y en el estado de Washington otros 69.238. En cambio, el portal de brechas del Departamento de Salud federal aún mantiene una cifra provisional de 501 personas.
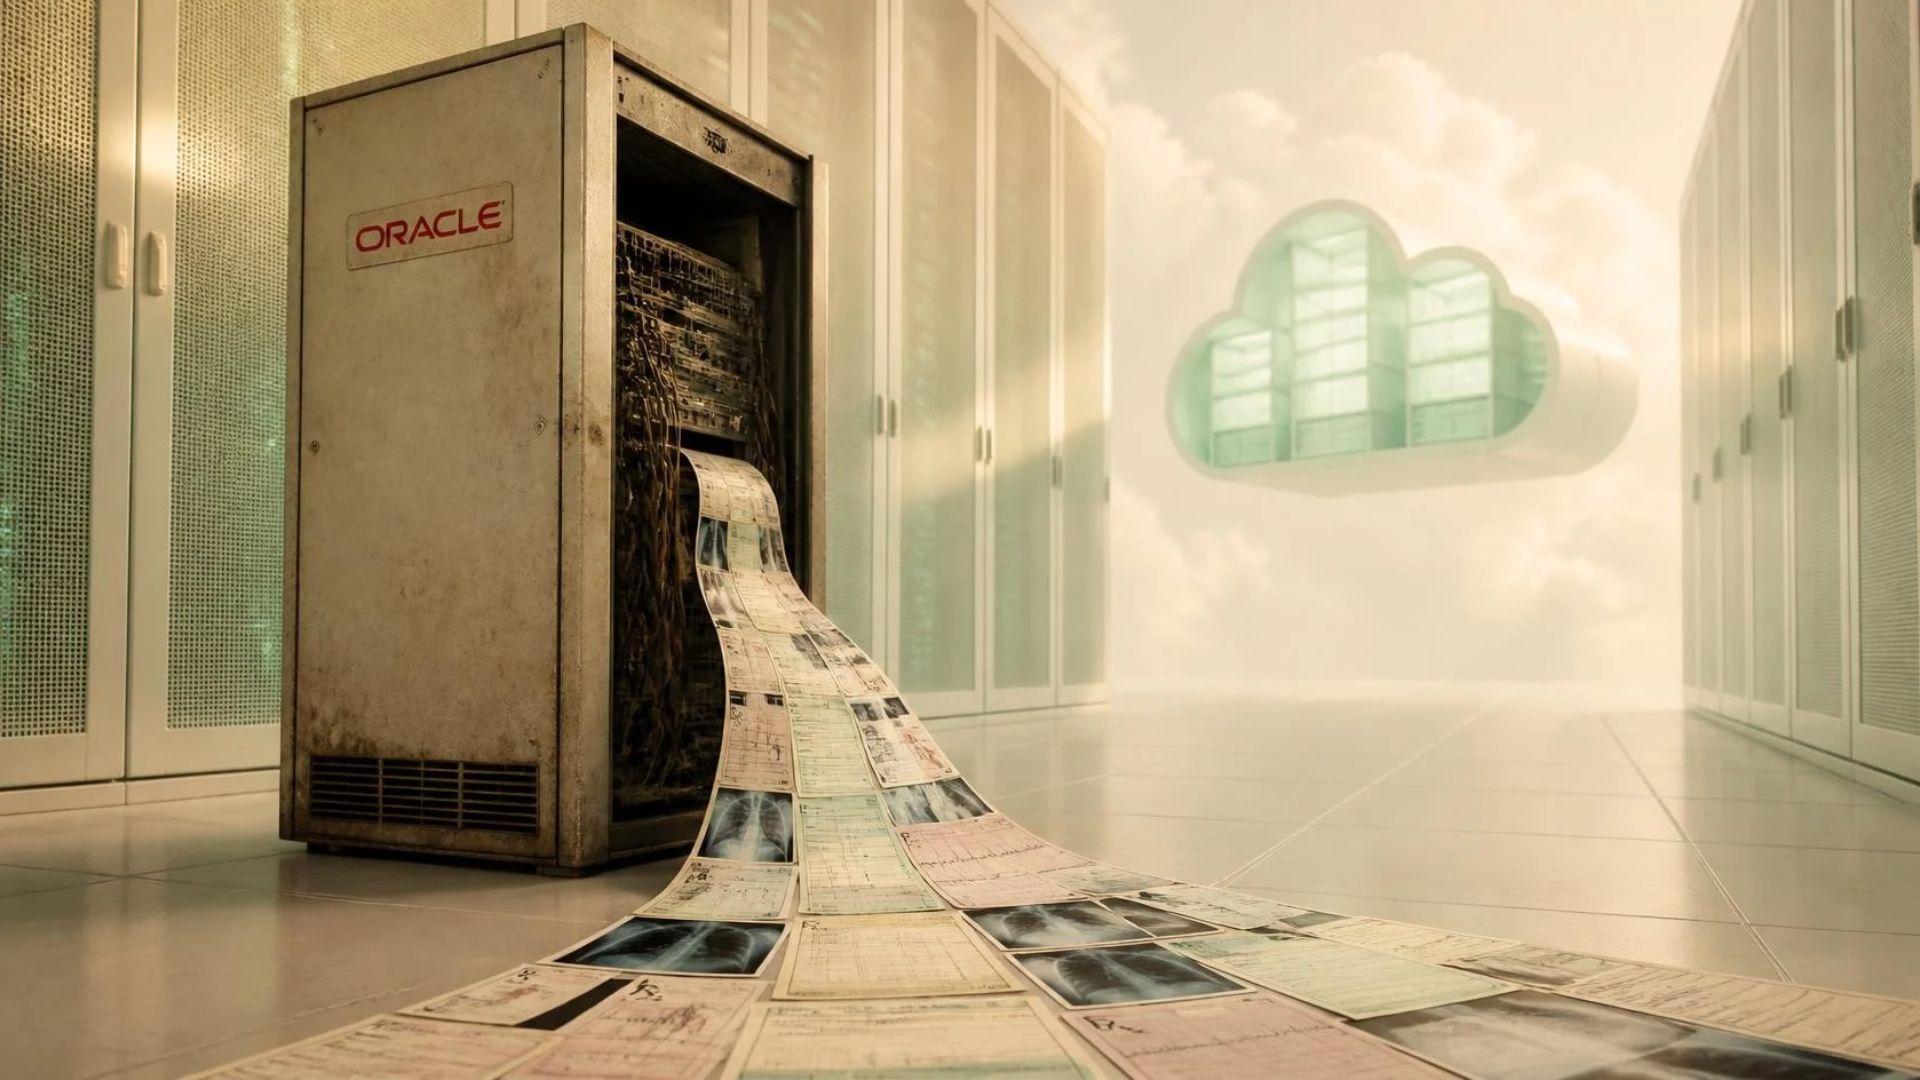
Los atacantes accedieron a servidores antiguos de Cerner, empresa que Oracle compró en 2022 por unos 28.000 millones de dólares y que hoy opera como Oracle Health. Según el aviso de la compañía, esos datos todavía no habían sido trasladados a su servicio de almacenamiento en la nube.
Alerta a clientes
Oracle comenzó a alertar a sus clientes en marzo del año pasado. Así lo informó en su momento el medio especializado de ciberseguridad Bleeping Computer, el cual tuvo acceso a un aviso en que se informó que “alrededor del 20 de febrero de 2025, tuvimos conocimiento de un incidente de ciberseguridad relacionado con el acceso no autorizado a una parte de sus datos de Cerner que se encontraban en un antiguo servidor heredado que aún no se había migrado a Oracle Cloud”. El atacante habría usado credenciales robadas de clientes en algún momento posterior al 22 de enero de ese año.
La información expuesta varía según el paciente. Los centros médicos Christus Health, en Texas, y Tri-City Medical Center, en California, señalaron que podría incluir nombres, médicos tratantes, diagnósticos, medicamentos y resultados de exámenes, de acuerdo con Bloomberg.
Becker’s Hospital Review (una de las publicaciones de negocios y salud más influyentes de los Estados Unidos) identificó 29 hospitales y sistemas de salud afectados, entre ellos Atrium Health, AdventHealth y Methodist Le Bonheur Healthcare. Abogados de Oracle Health habían indicado en diciembre de 2025 que hasta 80 hospitales podrían estar involucrados, recoge HIPAA Journal. Ese mismo medio reportó que Oracle pidió a las instituciones retrasar las notificaciones mientras avanzaba la investigación.
Las extorsiones fueron atribuidas a un individuo conocido como “Andrew”, sin vínculos declarados con grupos de ransomware conocidos. Según el medio SecurityWeek, el atacante exigió millones de dólares en criptomonedas a los hospitales y creó sitios web públicos sobre la brecha para aumentar la presión.
De confirmarse, la cifra convertiría el incidente en una de las mayores brechas de datos de salud registradas en los Estados Unidos, aunque lejos del ataque de ransomware de 2024 a Change Healthcare, que afectó a 192,7 millones de personas.

