
Síntesis
Un ciberataque contra Coolworld, empresa que mantiene equipos de refrigeración del servicio público de sangre de Francia, alteró la configuración de cámaras frías en tres sitios. La detección temprana evitó daños, mientras las autoridades investigan cómo ocurrió el ataque.
- Las cámaras operan a -30°C y fueron programadas para llegar a 110°C.
- Guardaban muestras de donantes y plasma para transfusiones y medicamentos.
- Un técnico de turno detectó el alza de temperatura durante la noche.
- El organismo asegura que no hubo pérdidas ni impacto sanitario.
Noticia
Un ciberataque contra un proveedor del Establecimiento Francés de la Sangre (EFS), el organismo público que recolecta las donaciones de sangre en Francia y abastece a hospitales y clínicas, alteró la noche del 1 al 2 de noviembre el funcionamiento de cámaras frías en tres de sus sitios. El caso fue revelado el 3 de noviembre por el semanario Le Canard enchaîné, justo un día después de conocerse una segunda oleada de ataques a sistemas de refrigeración contra supermercados europeos.
Los atacantes accedieron a los sistemas de Coolworld, empresa que provee y mantiene equipos de refrigeración del EFS. Desde allí modificaron a distancia la configuración de las cámaras, que normalmente operan a -30°C, y las programaron para alcanzar 110°C.
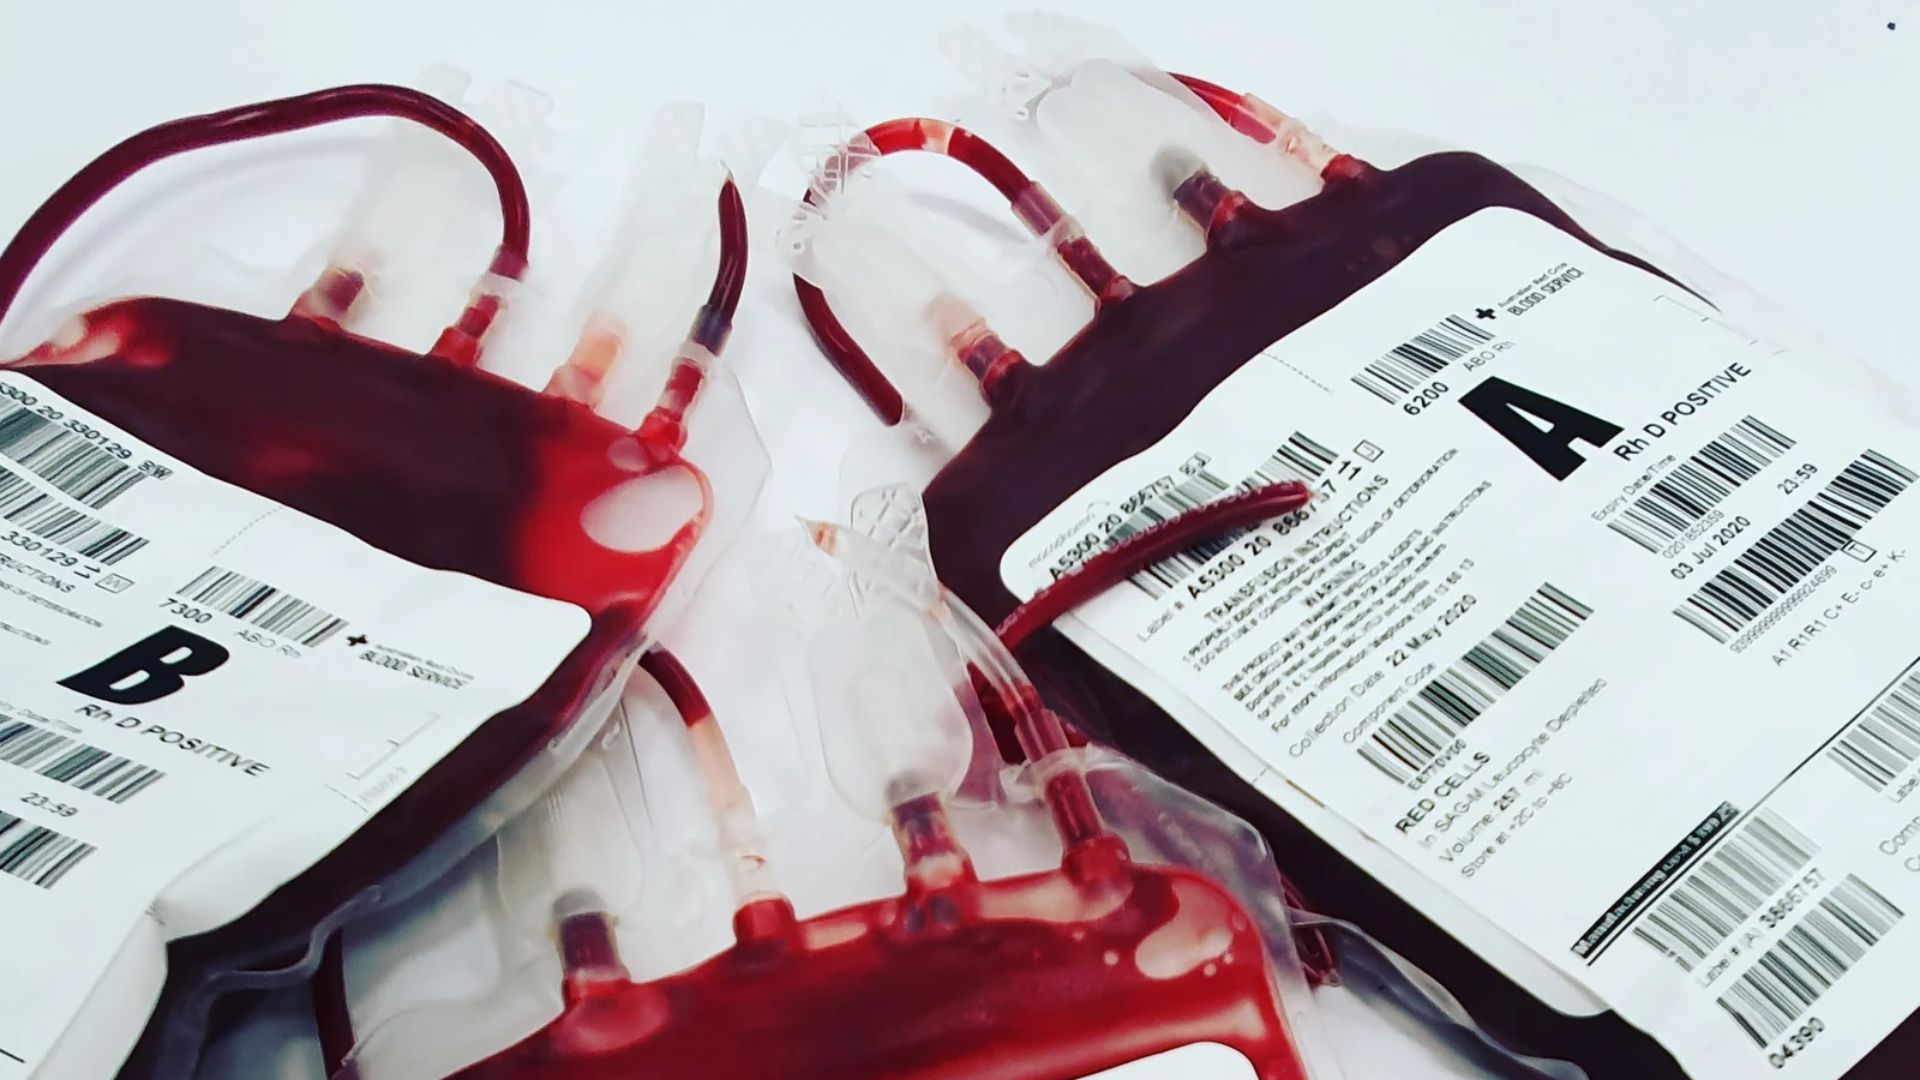
Según el comunicado del EFS recolectado por France Info, los umbrales de temperatura y de descongelación de los equipos de supervisión y control fueron llevados a valores muy altos. Las cámaras guardaban muestras de donantes y bolsas de plasma destinadas a transfusiones y a la fabricación de medicamentos.
El cambio fue detectado durante la noche por un técnico de turno, que notó el alza de las temperaturas. “Pudimos tomar de inmediato las medidas necesarias”, afirmó Frédéric Pacoud, presidente del EFS, quien aseguró que ninguno de los productos almacenados se vio afectado.
El organismo informó que no hubo pérdidas de productos sanguíneos y que la recolección y distribución continúan con normalidad. Además, reforzó la vigilancia del funcionamiento y de las temperaturas de todos sus equipos.
De acuerdo con lo que señaló el medio Boursorama, el Ministerio de Salud francés aseguró que “hay cero consecuencias operativas, porque la situación fue detectada”. Además, atribuyó la protección de las reservas a los sistemas de monitoreo y alarma de las instalaciones, y señaló que se investiga el modo de operar del ataque.
Coolworld, por su parte, sostuvo en una declaración que el incidente involucra un software de monitoreo remoto usado en sistemas de refrigeración y sostuvo que “la vulnerabilidad mencionada en los medios corresponde a un componente suministrado por un proveedor externo”. La empresa agregó que solo un número limitado de sus unidades resultó afectado y que reaccionó rápidamente.
La cifra de 110°C corresponde a la temperatura programada por los atacantes y no a la que alcanzaron los productos. Hasta ahora no se ha informado cuántos equipos fueron alterados, cuánto duró el alza ni qué temperatura llegaron a registrar.
Tampoco se ha reportado robo de datos de donantes, y los responsables del ataque no han sido identificados.
El incidente se suma a una serie de ataques contra sistemas de refrigeración conectados a internet. El 12 de octubre, cientos de supermercados franceses sufrieron alteraciones en sus refrigeradores y, el 2 de noviembre, una nueva ola afectó a comercios de varios países europeos. Por ahora no se ha establecido un vínculo entre esos casos y el ataque contra Coolworld.
La noticia está en desarrollo.

