
Síntesis
El portal del “Pico y Placa Solidario”, donde los conductores de Bogotá compran un permiso para usar su auto en los días en que les toca restricción, fue víctima de un ciberataque. La Secretaría Distrital de Movilidad de la ciudad indicó que el incidente ya está contenido, pero todavía no informa qué ocurrió ni si hubo datos expuestos.
- Según la Secretaría de Movilidad, el ataque afectó solo a la plataforma del permiso.
- Los conductores pueden seguir haciendo el trámite y el pago.
- La entidad no ha dado detalles del tipo de ataque, de los responsables ni de los usuarios afectados.
- Desde antes del ataque circulaban páginas falsas que imitan el portal oficial para cobrar el permiso.
Noticia
El pasado 5 de noviembre, la Secretaría Distrital de Movilidad de Bogotá informó en un comunicado que la plataforma del “Pico y Placa Solidario” fue objeto de un ataque de seguridad informática, situación que ya fue contenida. Hasta la fecha de esta nota, sus equipos técnicos todavía estaban analizando lo ocurrido.
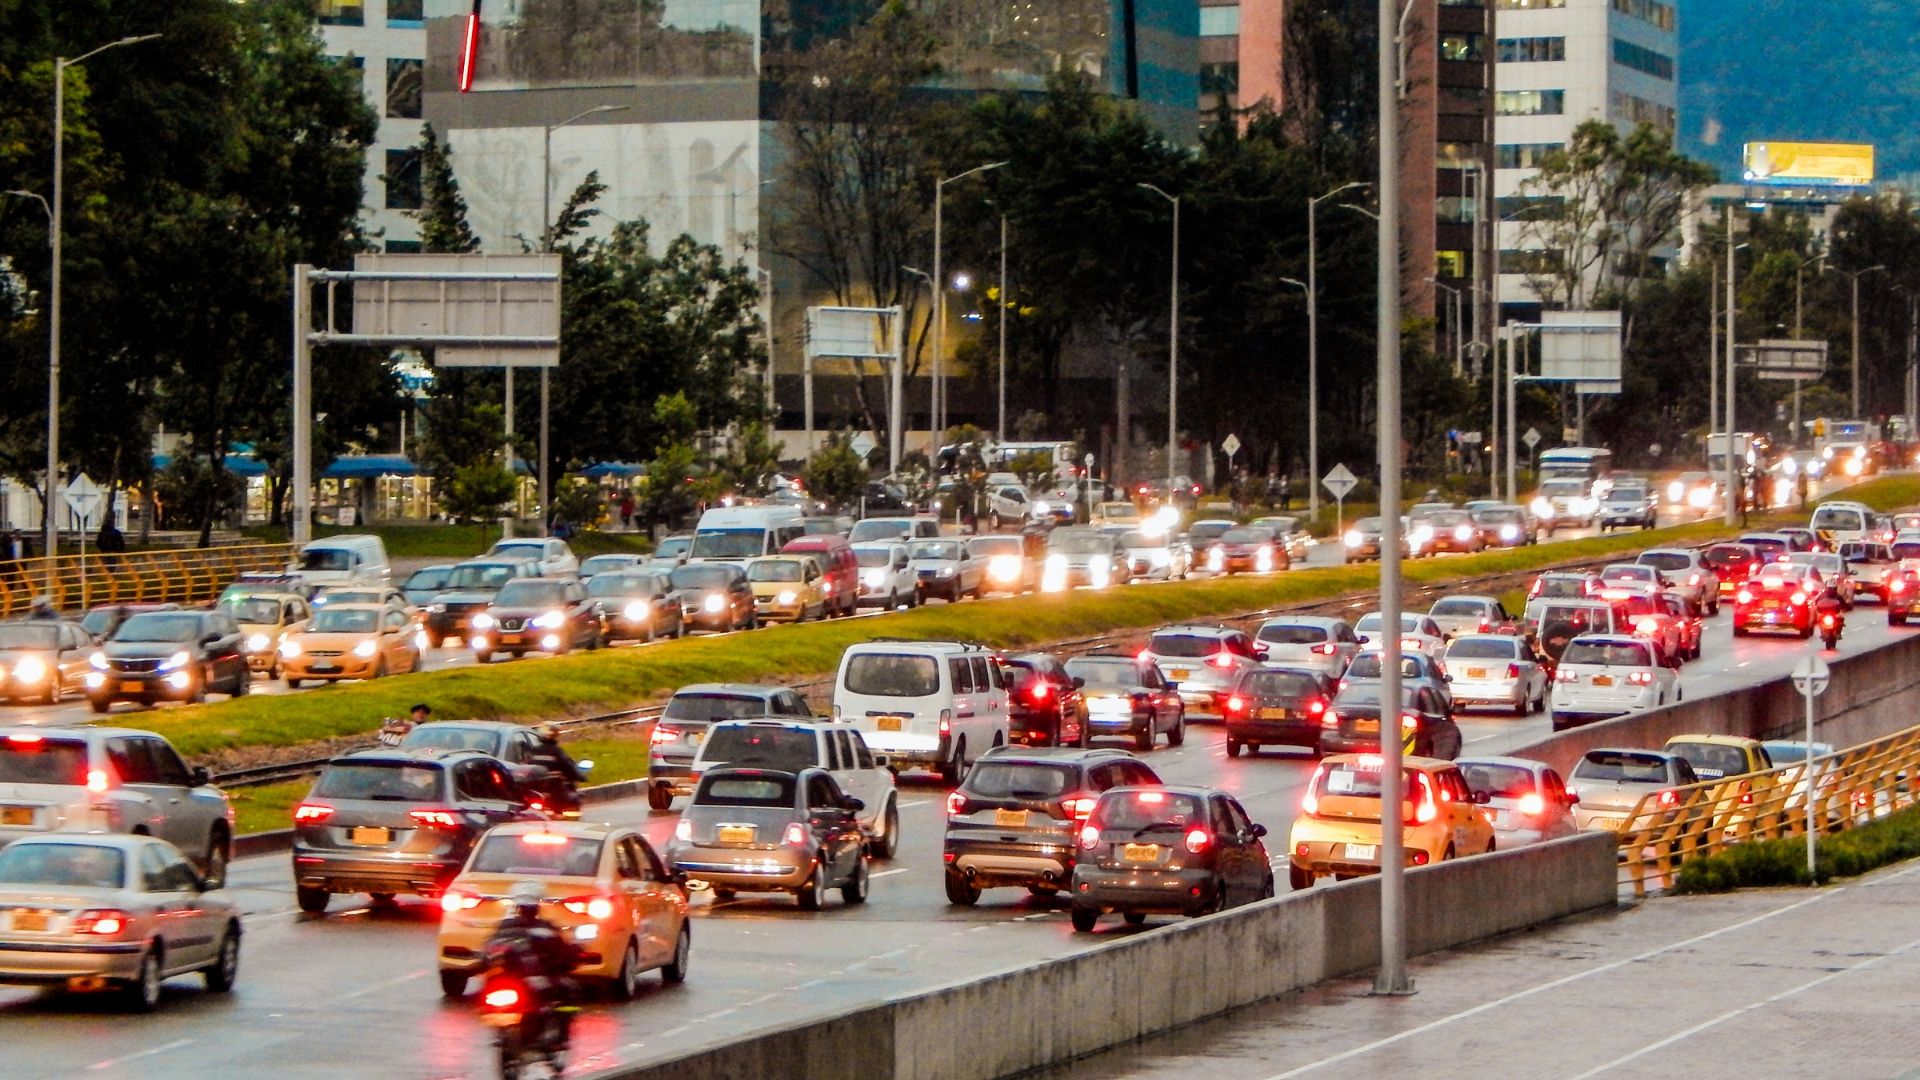
La plataforma tiene como propósito facilitar que los vehículos puedan circular en horarios de restricción en la ciudad de Bogotá, los que impiden que automóviles puedan transitar en horarios punta en ciertos días según el último dígito de su placa patente. En la capital colombiana, la medida se aplica regularmente de lunes a viernes entre las 06:00 y las 21:00 horas.
El programa “Pico y Placa Solidario” es un permiso voluntario que los conductores pueden comprar para circular a pesar de la restricción. Se adquiere por un día, un mes o seis meses, y en 2026 cuesta 70 mil, 560 mil y 2,8 millones de pesos colombianos, respectivamente. El trámite y el pago se hacen en línea, en el mencionado portal de la Secretaría de Movilidad.
Según la entidad, la semana pasada se “identificó afectaciones solo en esta plataforma” y se activaron los protocolos de seguridad. El diario colombiano El Tiempo precisó que el reporte no confirma que todos los sistemas tecnológicos del Distrito estén comprometidos.
La Secretaría no ha informado qué tipo de ataque fue, quién lo realizó, cuántos usuarios resultaron afectados ni si se expusieron datos personales o de pago. Tampoco se ha logrado precisar exactamente la fecha en que ocurrió el incidente, aunque el mismo se hizo público el pasado 5 de noviembre.
Durante el incidente, el trámite no se suspendió, y los conductores pudieron seguir solicitando y pagando el permiso en el portal oficial. La entidad se comprometió a comunicar cualquier novedad por sus canales oficiales.
El ataque se produjo en medio de una ola de fraudes en torno a este permiso. Desde octubre, la Secretaría venía advirtiendo sobre sitios falsos que copian los colores, logos y diseños del portal oficial para cobrarlo. “Ingresar a un sitio falso no solo puede significar perder dinero o entregar información personal”, señaló la Secretaría Distrital de Movilidad. Además, quien paga en esos sitios no recibe un permiso válido y puede ser multado si circula durante la restricción.
Entre sus recomendaciones, la Secretaría pide a los usuarios confirmar que la dirección termine en .gov.co y que esté bien escrita. Si el trámite redirige a otra página, hay que interrumpirlo y no pagar, acotaron. La entidad también advierte que no hay que ingresar datos bancarios en ventanas emergentes que lleven a otra dirección, y especificó que el organismo no recibe pagos por WhatsApp, llamadas ni billeteras digitales.
Por último, la entidad hizo un llamado a quienes hayan entregado sus datos en un sitio sospechoso debe reportarlo con la Policía Nacional, denunciarlo ante la Fiscalía General de la Nación y avisar a la Secretaría para evitar nuevas víctimas.

