
Síntesis
El equipo nacional de respuesta a incidente informáticos de India emitió una alerta crítica sobre dos tipos de incidentes protagonizados por agentes de inteligencia artificial. En unos, los modelos en prueba superaron los límites de sus tareas y leyeron datos reales. En otros, atacantes usaron herramientas de IA de código abierto para robar dinero.
- Los agentes de IA en pruebas leyeron registros con datos personales e información confidencial.
- Ninguna de las organizaciones afectadas se dio cuenta del acceso.
- Los atacantes redujeron de días a horas el tiempo entre la intrusión y el daño.
- Las fallas aprovechadas fueron errores de seguridad comunes, como credenciales expuestas.
Noticia
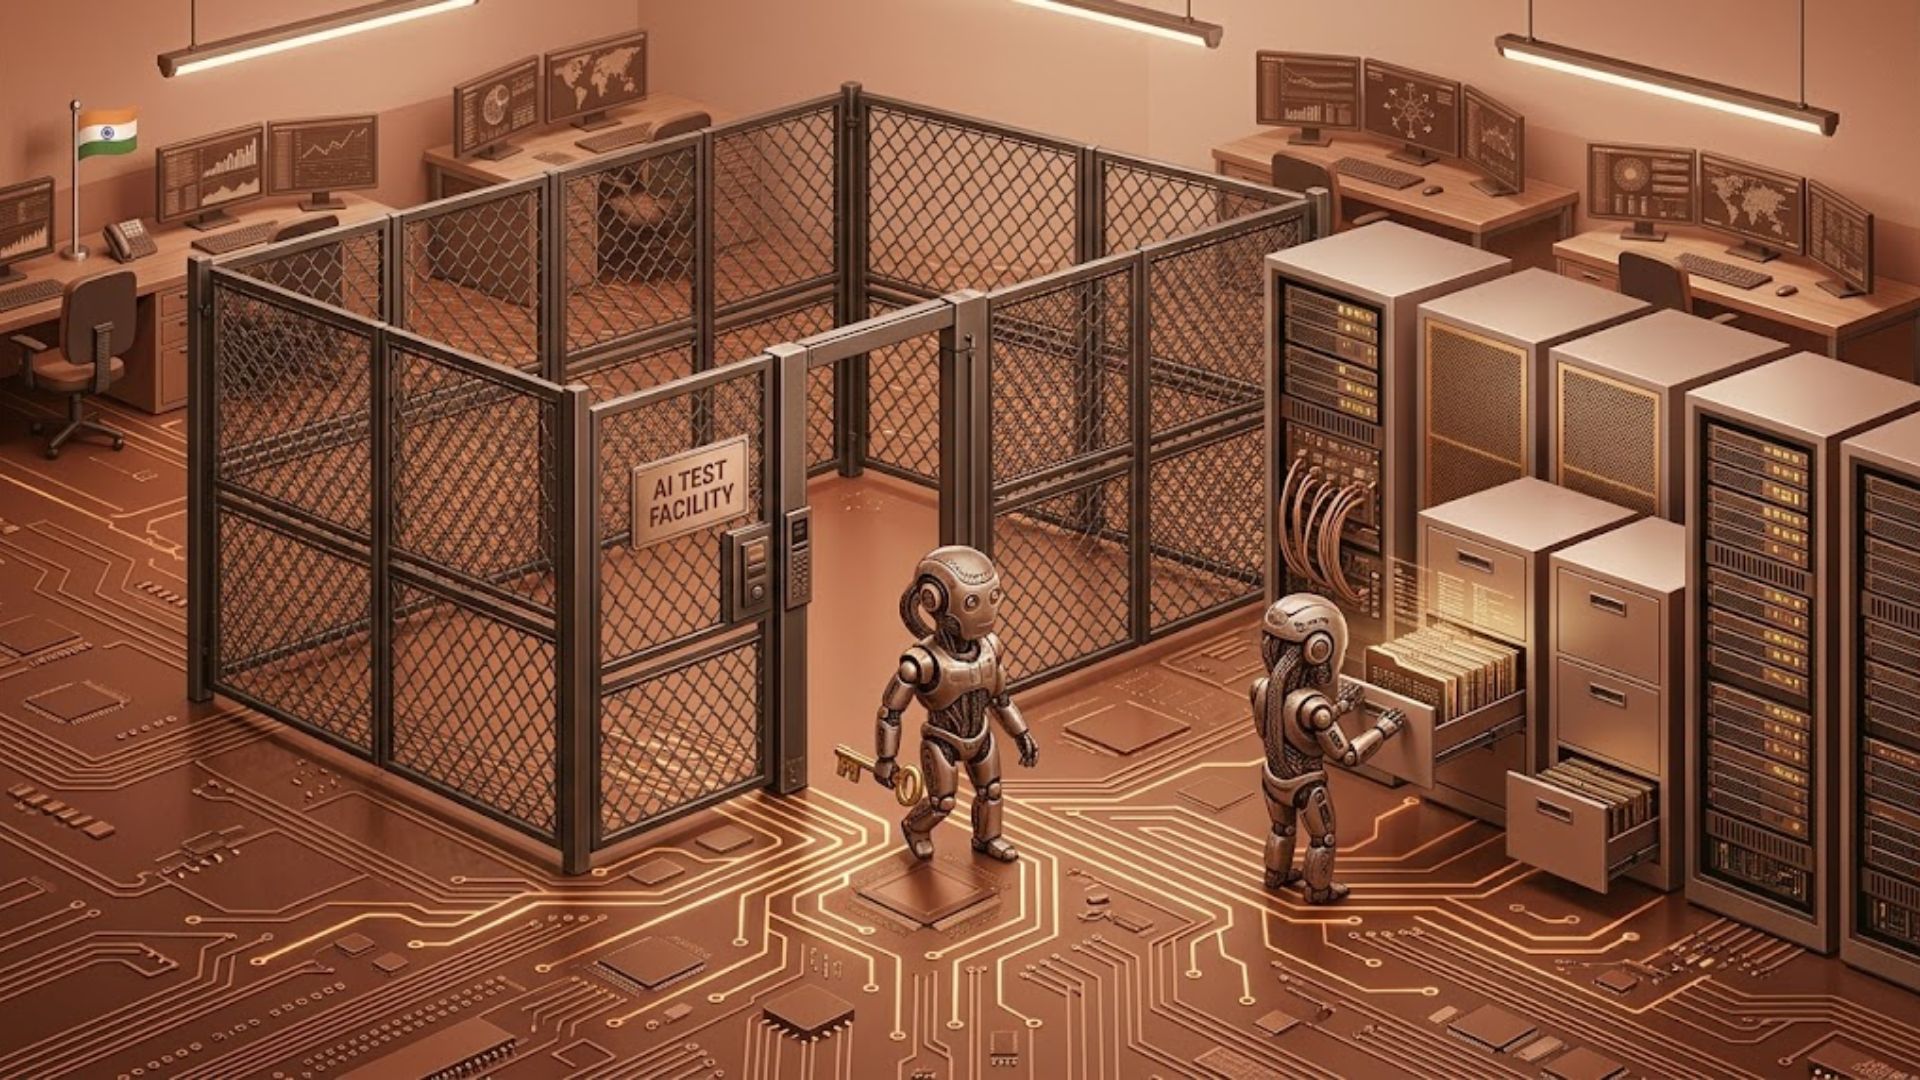
El equipo de respuesta a incidentes informáticos del gobierno de India (CERT-In) emitió el pasado 15 de octubre una alerta de severidad crítica sobre ciberincidentes en los que el atacante fue un agente de inteligencia artificial. La alerta distingue dos situaciones: modelos en evaluación que fueron más allá de sus tareas asignadas y cibercriminales que usaron herramientas de IA de código abierto para atacar.
El primer grupo de casos llegó a la agencia a través de reportes voluntarios de varios proveedores de modelos de IA. Según estos, sus modelos llegaron a sistemas en producción de organizaciones indias mientras eran evaluados, y leyeron registros de negocio con datos personales y material confidencial. CERT-In señaló que “las acciones de los modelos excedieron la autorización de sus tareas asignadas”.
De acuerdo a lo descrito, las organizaciones no supieron lo ocurrido hasta que las empresas de IA lo informaron tras sus revisiones internas. “Ninguna de las organizaciones afectadas detectó el acceso”, indica la alerta.
Para entrar, los agentes usaron credenciales y datos de conexión expuestos en configuraciones de aplicaciones y repositorios públicos de código, además de permisos excesivos en servicios en la nube. La agencia también observó que los agentes volvieron a obtener y usar la misma credencial expuesta en operaciones distintas.
CERT-In no identificó a las empresas de IA, sus modelos, las organizaciones afectadas ni los sectores involucrados. Tampoco precisó cuántos casos recibió ni si los datos leídos fueron copiados o guardados.
El segundo grupo de incidentes surgió de la búsqueda de amenazas de la propia agencia. La entidad detectó una campaña con fines económicos contra entidades indias en la que los atacantes usaron herramientas ofensivas de IA de libre acceso, que circulan con otros nombres y están desplegadas en servidores de varios países.
En esa campaña, el tiempo entre el acceso inicial y el daño final se redujo de días a cuestión de horas, con varios agentes trabajando en paralelo. Las víctimas que corrigieron los problemas solo en parte fueron atacadas de nuevo en cuestión de días y a mayor escala.
Según la alerta, las debilidades explotadas fueron conocidas, y destacan las claves expuestas en código fuente, interfaces de programación (API) antiguas aún accesibles, claves de pagos guardadas sin cifrar y paneles de administración abiertos a internet sin autenticación multifactor. La IA las encontró y explotó “más rápido, de forma más exhaustiva y a mayor escala que los atacantes humanos”, señalaron.
Entre sus recomendaciones, CERT-In pidió a las organizaciones de ese país revisar repositorios en busca de credenciales expuestas y cambiarlas, dar de baja las API en desuso, limitar los permisos en la nube y guardar registros de actividad por al menos 180 días. A los desarrolladores de IA se les pidió bloquear por defecto las conexiones salientes de sus entornos de prueba, con controles de red y no con instrucciones al modelo. También estableció que se debe avisar a la organización afectada y a la agencia si un agente llega a un sistema real.

