
Síntesis:
Este jueves, en el inicio del Mes de la Ciberseguridad, la Agencia Nacional de Ciberseguridad (ANCI) presentó tres iniciativas orientadas a sumar a ciudadanos, empresas e instituciones al trabajo de prevención y respuesta.
- Nuevo Portal de Reporte Ciudadano para comunicar vulnerabilidades.
- Consulta pública en octubre sobre autenticación multifactor.
- Primer ejercicio nacional de ciberseguridad, en formato CTF.
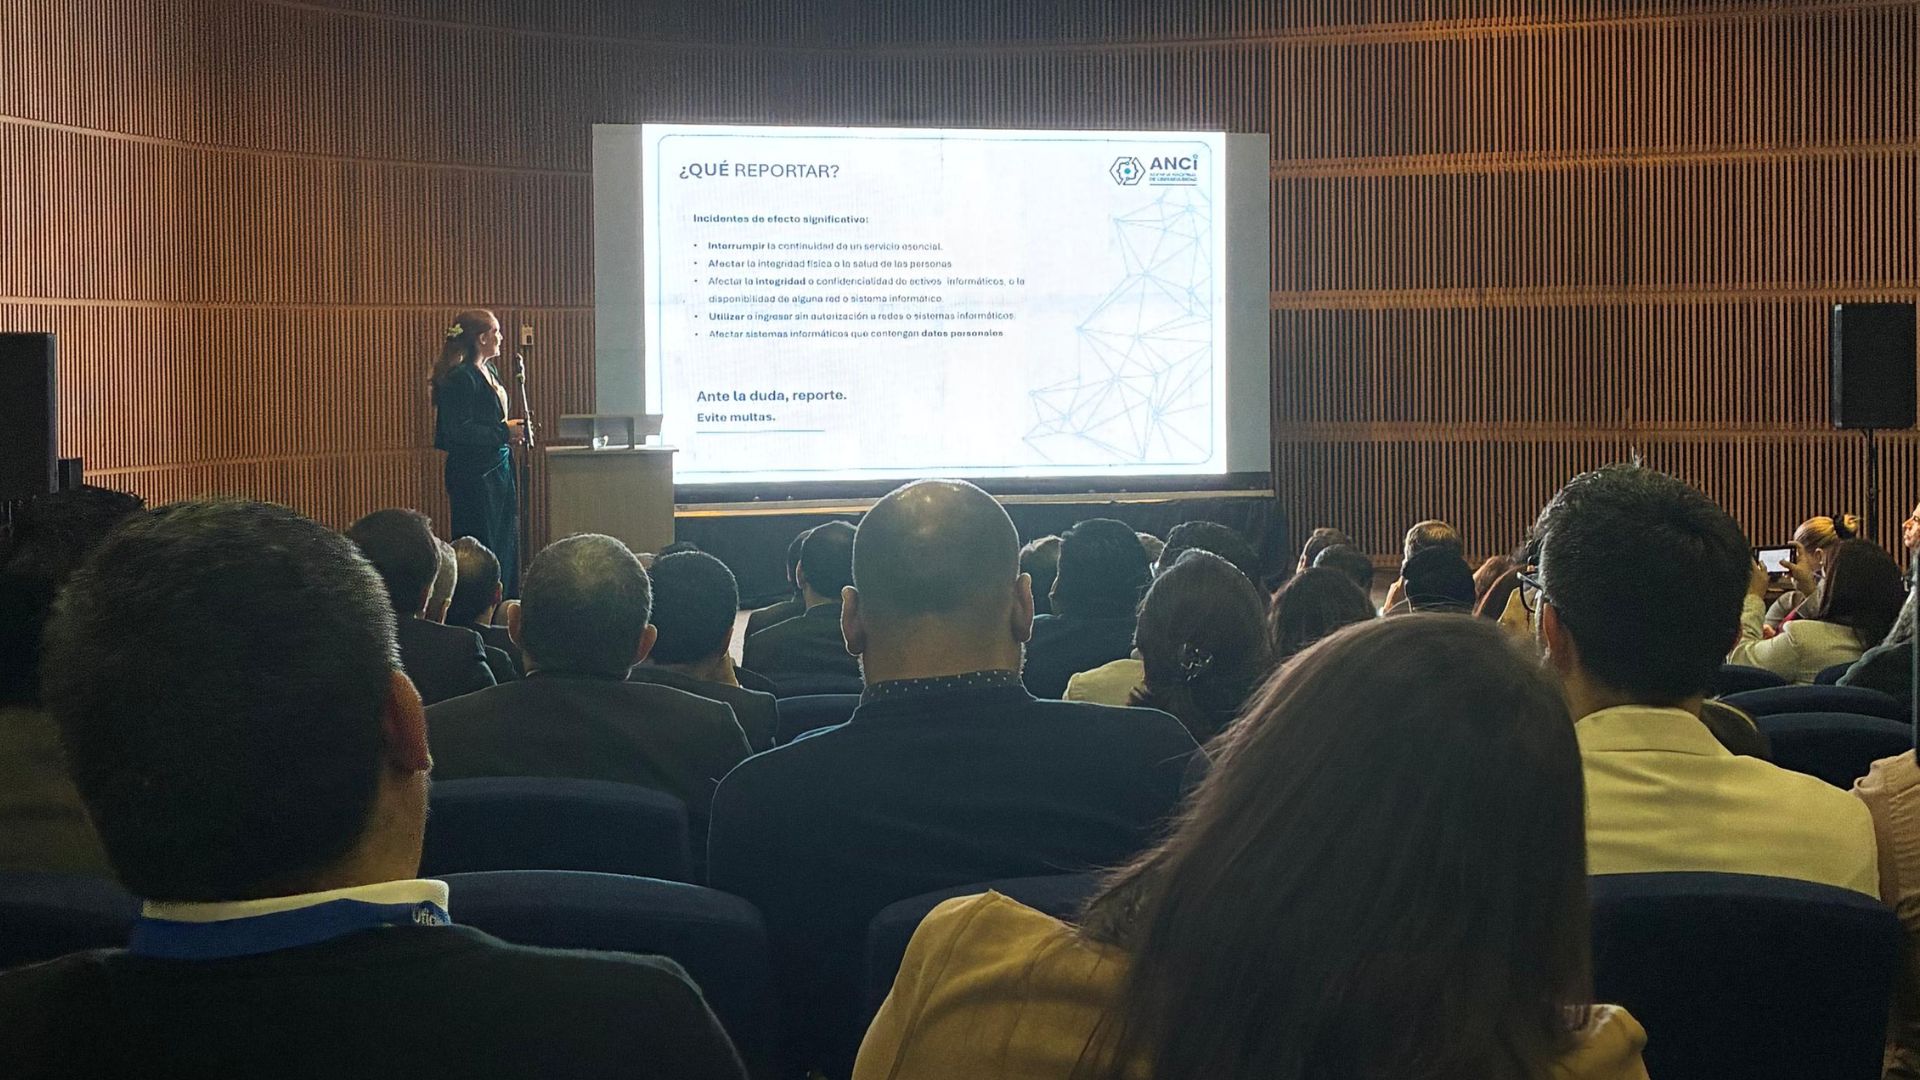
- La ANCI insiste en el reporte como base de la prevención.
Noticia:
La ANCI inauguró este jueves 1 de octubre el Mes de la Ciberseguridad 2026 en el auditorio del Edificio Moneda Bicentenario, en el centro de Santiago. La ceremonia giró en torno a un llamado a reforzar la cooperación entre el Estado, el sector privado y la ciudadanía.
En la oportunidad, la directora nacional subrogante de la agencia, Michelle Bordachar, sostuvo que la evolución de las amenazas obliga a contar con una institucionalidad flexible y con la participación de distintos actores. La autoridad insistió en que “la ciberseguridad la construimos entre todos”, y afirmó valoró el aporte de los reportes, las consultas y el intercambio de información.
Durante la apertura de la actividad, la autoridad de la ANCI entregó varios anuncios, el primero de ellos, el Portal de Reporte Ciudadano —que ya está disponible en el sitio investigadores.anci.gob.cl—, y que consiste en un canal para que cualquier persona ayude a detectar y comunicar vulnerabilidades.
Una presentación previa de la ANCI sobre este mecanismo detalla cómo funcionaría el flujo. Tras reportar una falla o información filtrada, el ciudadano puede ser invitado a validar que esta fue corregida, figurar con un seudónimo en su ya tradicional “muro de la fama” y recibir una carta de reconocimiento por su aporte.
La segunda iniciativa es una consulta pública, prevista para este mes de octubre, sobre el uso de mecanismos de autenticación multifactor (MFA, que exige más de una prueba de identidad para ingresar a un sistema). Su objetivo es preparar un estándar obligatorio y transversal para las instituciones sujetas a la Ley Marco de Ciberseguridad (Ley 21.663).
No es el primer paso en esa línea. Entre mayo y junio de 2026, la agencia ya había consultado la propuesta de volver obligatorias seis de las nueve recomendaciones de su guía denominada “Los 9 básicos de la ciberseguridad”, entre ellas el uso de múltiples factores de autenticación.
El tercer anuncio fue el primer ejercicio nacional de ciberseguridad, que se realizará durante octubre bajo la modalidad CTF (Capture The Flag). La actividad convocará a instituciones públicas y privadas para poner a prueba su preparación y capacidad de respuesta ante incidentes.
El énfasis en la participación tiene antecedentes recientes. En septiembre, durante el Industrial Cyber Summit Chile 2026, Bordachar informó que el análisis de ataques reportados permitió alertar a 21 instituciones públicas expuestas, evitando pérdidas cuantioss péridadas económicas.
En esa misma instancia resumió que la lógica de estas medidas consiste en que el reporte está en centro del nuestro sistema.

