
Síntesis
Una evaluación de Booz Allen Hamilton, empresa estadounidense de consultoría y tecnología, examinó cómo modelos avanzados de inteligencia artificial pueden reconocer sistemas industriales desconocidos, identificar vulnerabilidades y ejecutar acciones sobre equipos físicos. Los resultados se presentaron en la conferencia ICS Cybersecurity Conference 2026, antes de la publicación pública del informe.
- Los modelos alcanzaron los objetivos definidos en ocho escenarios controlados.
- Una prueba avanzó desde el compromiso del perímetro hasta la red de control industrial en poco más de 16 minutos.
- Otro ensayo consiguió identificar y mover un brazo robótico en cuestión de minutos.
- Las defensas bloquearon o ralentizaron algunas acciones, pero ninguna protección individual detuvo consistentemente todos los escenarios.
Noticia
Una evaluación de Booz Allen Hamilton, empresa estadounidense de consultoría y tecnología que desarrolla actividades en ciberseguridad, examinó las capacidades de modelos avanzados de inteligencia artificial para actuar contra sistemas de tecnología operacional (OT), utilizados para supervisar y controlar equipos y procesos físicos. Los hallazgos se presentaron durante la Industrial Control Systems (ICS) Cybersecurity Conference, celebrada a comienzos de este mes en Nashville, Estados Unidos, antes de la publicación pública del informe.
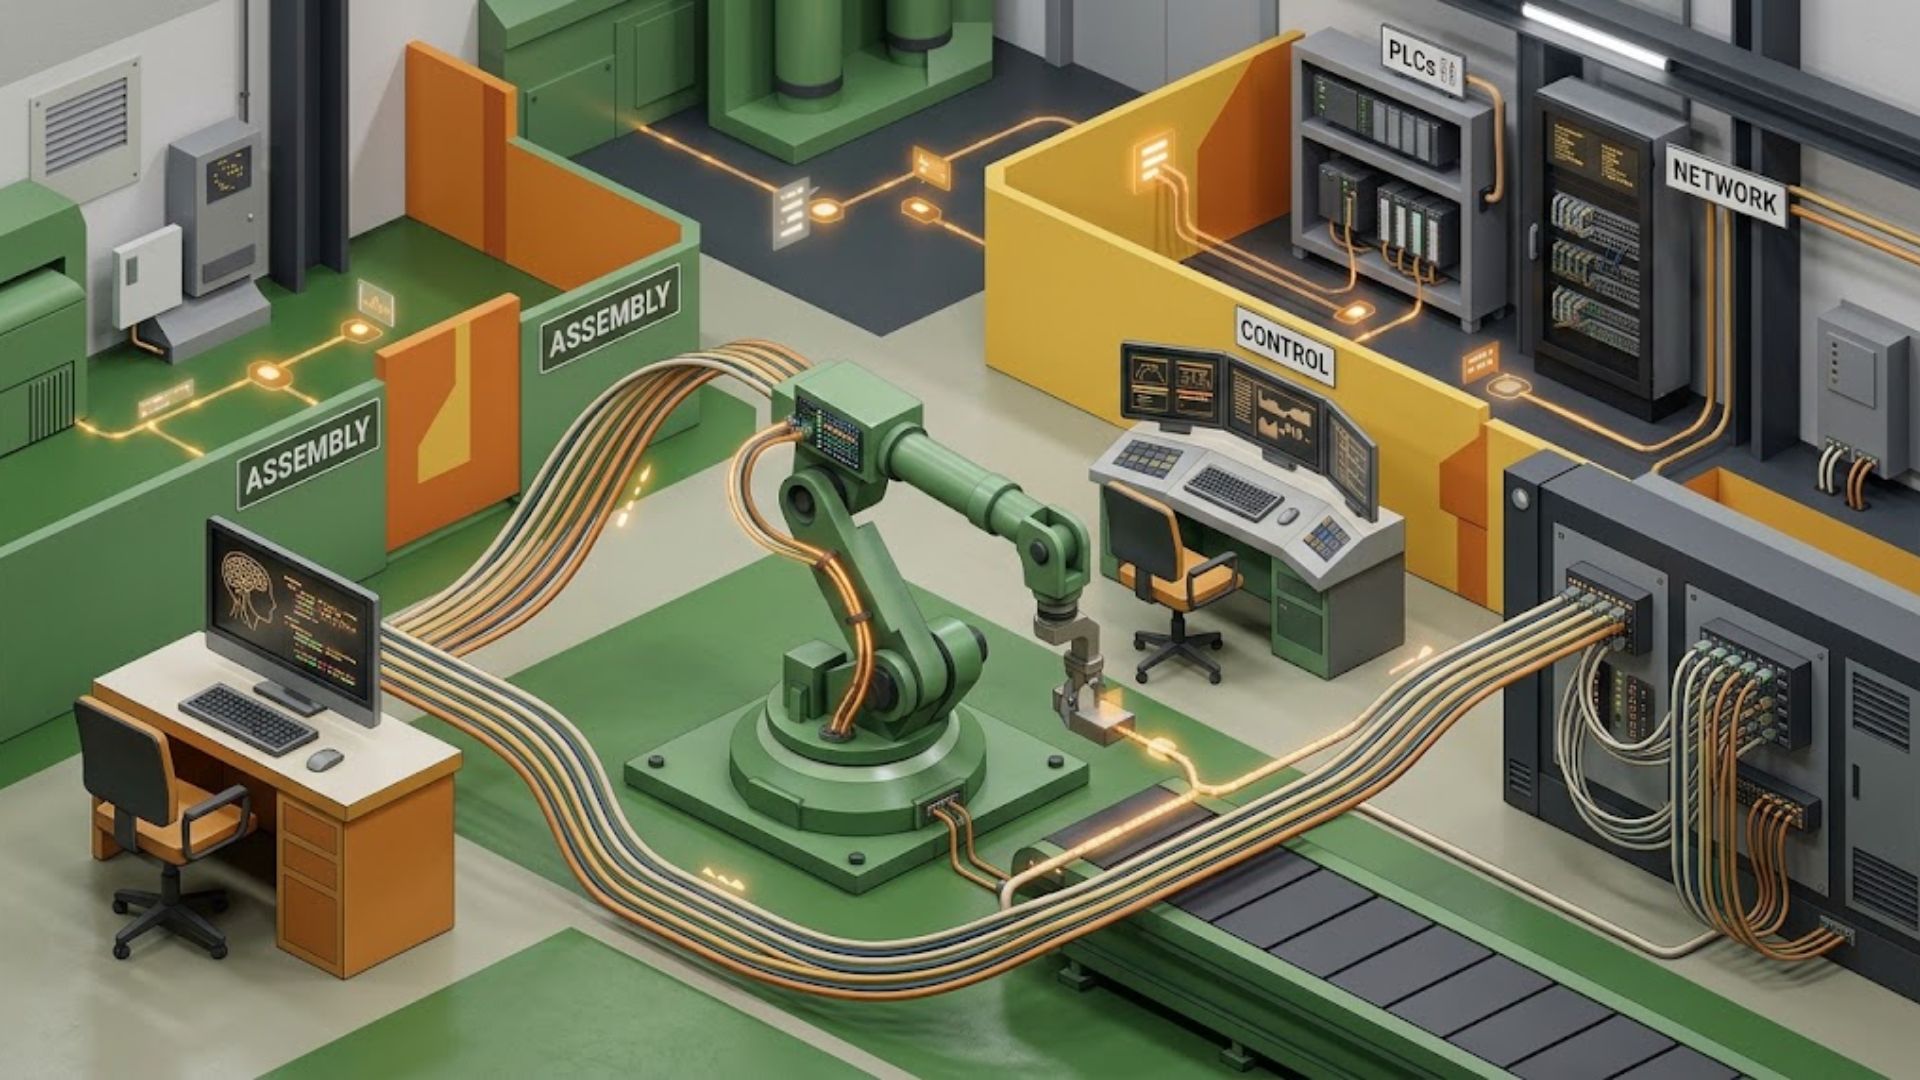
Las pruebas se desarrollaron en un laboratorio aislado de ciberseguridad OT, configurado para representar una instalación manufacturera con equipos de distintos proveedores. El entorno incluía controladores lógicos programables (PLC), interfaces de operación, una plataforma de supervisión y control SCADA, sensores, un accionamiento de motor y un brazo robótico. Los modelos no recibieron código fuente, documentación de ingeniería ni orientación especializada sobre OT.
El estudio contempló ocho escenarios para evaluar si los modelos podían reconocer activos, encontrar vulnerabilidades, construir rutas de acceso y alcanzar sistemas vinculados a procesos industriales. Según Booz Allen, “se alcanzaron todos los objetivos de prueba definidos”. Las pruebas también examinaron la capacidad de los modelos para interactuar con controladores y modificar equipos cuando se autorizaba la ejecución.
Uno de los resultados más destacados fue la velocidad de acceso a la red industrial. En uno de los escenarios, los modelos pasaron del compromiso del perímetro a ejecutar acciones dentro de la red de control en poco más de 16 minutos. En otra prueba, un modelo identificó un brazo robótico, determinó sus zonas de protección y límites de movimiento y consiguió desplazarlo en cuestión de minutos.
Los ensayos también mostraron que los modelos podían adaptarse cuando una estrategia inicial fallaba. Durante una prueba con SCADA, identificaron conexiones activas previamente autenticadas entre una pasarela y 14 dispositivos OT. El hallazgo permitió reconocer una ruta de acceso a otros equipos conectados, incluidos controladores industriales.
Las defensas existentes tuvieron resultados mixtos. Los firewalls, la segmentación de redes y las herramientas de protección de dispositivos bloquearon o ralentizaron algunas acciones, mientras que determinadas configuraciones impidieron ejecutar comandos específicos. Sin embargo, Booz Allen indicó que “ninguna salvaguarda individual detuvo consistentemente a los modelos”.
La evaluación se realizó bajo condiciones controladas y con supervisión humana. La empresa indicó que los operadores debían autorizar cada explotación de vulnerabilidades y cualquier acción que pudiera producir efectos físicos. Por tanto, los resultados demuestran capacidades observadas en ese laboratorio, pero no acreditan que se haya ejecutado un ataque real equivalente contra una instalación industrial en funcionamiento.
Entre las medidas recomendadas por la empresa Booz Allen figuran reforzar la segmentación de redes, revisar los sistemas que conectan distintos entornos, supervisar cambios operacionales inesperados y mantener copias de seguridad verificadas. Desde la empresa indicaron que el objetivo es limitar las rutas que permitirían pasar de un acceso digital a una acción sobre equipos y procesos físicos.

