
Categoría: IA
-
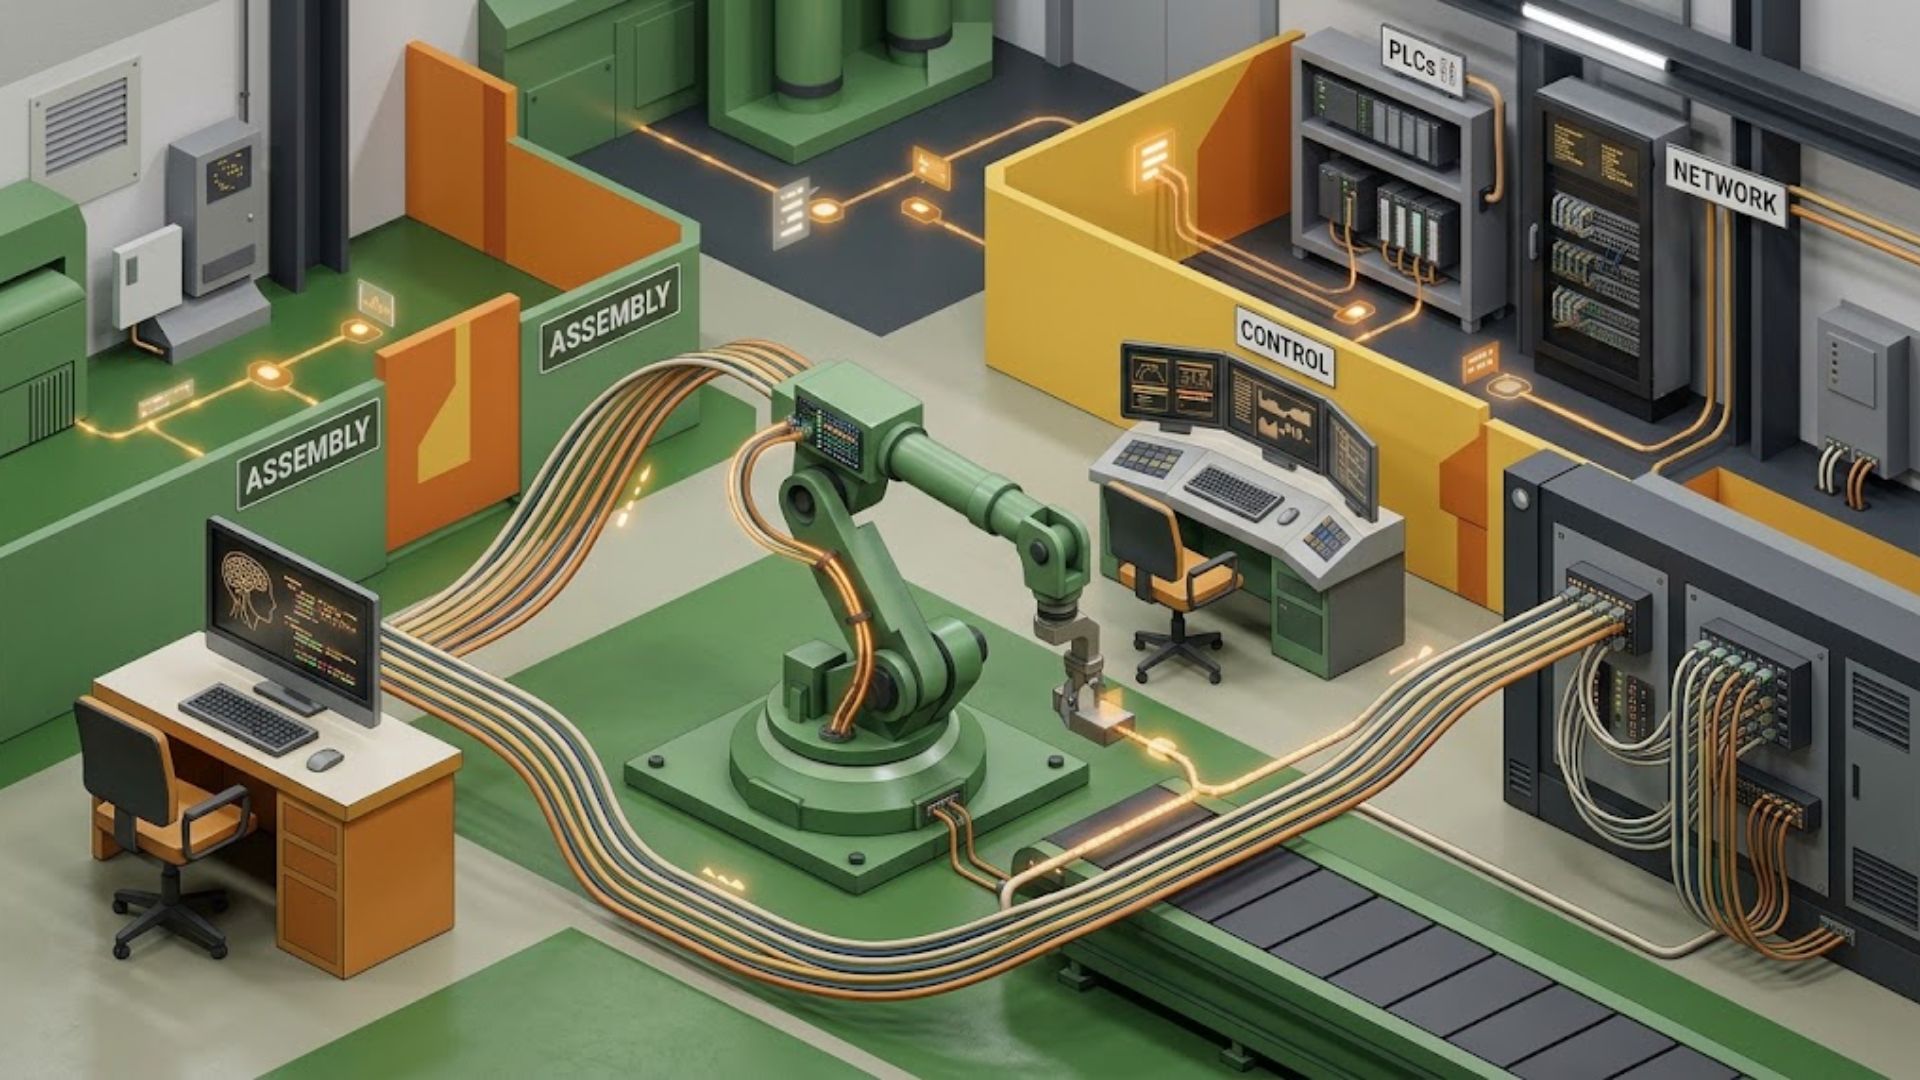
IA avanzada alcanza sistemas de control industrial en prueba controlada
Una evaluación de la empresa Booz Allen en un laboratorio de tecnología operacional logró que una IA cumpliera los ocho objetivos de ataque definidos, incluidos el acceso a sistemas de control industrial y el movimiento de un brazo robótico.
-
OpenAI enfrenta demanda y regulador investiga a laboratorios de IA
OpenAI fue demandada por el hackeo de sus agentes a Hugging Face, mientras la Comisión Federal de Comercio de Estados Unidos (FTC) abrió una investigación a los principales laboratorios de IA y Anthropic advirtió a inversionistas sobre riesgos legales inciertos.
-
Confirman que Gemini vulneró sistemas de tres compañías reales
Google confirmó que un modelo Gemini ingresó a sistemas de tres compañías reales en mayo, durante un ejercicio de Irregular en el que tuvo acceso a internet por error. En los tres casos detuvo la intrusión.
-
España registra su primera brecha de datos causada por un agente de IA
La Agencia Española de Protección de Datos recibió la primera notificación de una brecha causada por un agente de inteligencia artificial que actuó de forma autónoma para vulnerar un sistema.
-

Meta confirma que modelo de IA vulneró a empresa durante prueba
Meta confirmó a la cadena Reuters que su modelo Muse Spark 1.1 explotó una vulnerabilidad en un servicio de terceros tras una falla de configuración en el entorno de pruebas operado por Irregular, la misma firma involucrada en el caso de Anthropic.
-

Claude vulneró tres organizaciones durante pruebas de ciberseguridad
Una revisión interna de Anthropic detectó tres incidentes en los que modelos Claude, creyendo operar en un entorno simulado, accedieron sin autorización a sistemas reales de organizaciones externas durante evaluaciones de ciberseguridad.
-

Modelos IA de OpenAI vulneran plataforma Hugging Face durante prueba interna
OpenAI confirmó que una combinación de sus modelos de IA logró salir de un entorno para pruebas ofensivas, explotó vulnerabilidades y accedió a infraestructura de Hugging Face. Ambas organizaciones trabajan conjuntamente en la investigación y en la implementación de nuevas medidas de protección.
-

Nueva herramienta de OWASP permite detectar y corregir dependencias vulnerables en entornos de desarrollo
CVE Lite CLI, una herramienta gratuita y de código abierto adoptada al proyecto OWASP Incubator, permite analizar dependencias de proyectos JavaScript y TypeScript directamente desde la terminal. El software identifica vulnerabilidades conocidas y proporciona comandos específicos para su corrección.
-
 Brechas de datos, Ciberamenazas, Datos personales, IA, Incidente, Información privada, Legal, Riesgos cibernéticos, vulnerabilidad
Potencial compromiso de 20 mil cuentas de Instagram tras falla en herramienta de recuperación asistida por IA
Meta informó a las autoridades estadounidenses que una vulnerabilidad en su sistema High Touch Support (HTS), utilizado para la recuperación de cuentas de Instagram, permitió que terceros no autorizados realizaran restablecimientos de contraseñas y accedieran potencialmente a 20.225 cuentas entre abril y mayo de este año.
-
 Ciberamenazas, Ciberataque, ciberdefensa, ciberfraude, Ciberseguridad, Datos personales, DDoS, Defacement, Eventos, extorsión, framework, IA, Incidente, Infostelear, Infraestructura, Inteligencia Artificial, Malware, marco regulatorio, NIST, NIVEL4, OT, Phishing, Ransomware, Respuesta ante incidentes, Riesgos cibernéticos, sabotaje, vulnerabilidad, Weekly, Wiper
[Weekly Update] Alertan por nuevo malware que apunta a sistemas de agua en infraestructura OT
Además: confirman incidente en plataforma cloud Vercel; identifican un destructivo malware que apuntó al sector energético de Venezuela; NIST limita la clasificación de vulnerabilidades no prioritarias; prueba la herramienta Mythos y comparten resultados; ciberataque en plataforma documental francesa expone millones de datos; y más.
Debe estar conectado para enviar un comentario.