
Categoría: NIVEL4
-
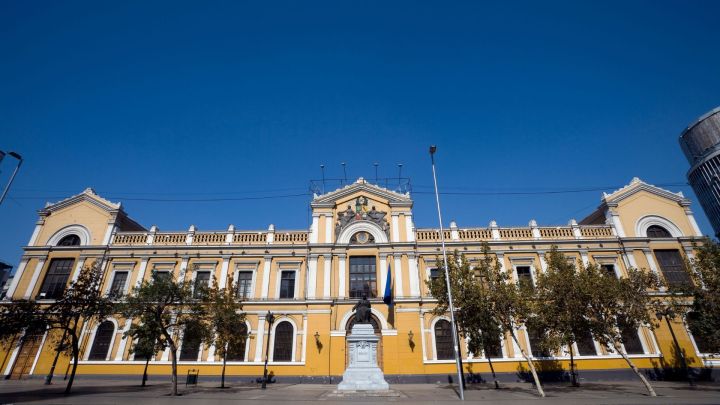
La Universidad de Chile acude a la justicia para revertir su inclusión como operador de importancia vital
La casa de estudios cuestionó ante la Corte de Apelaciones la decisión de la ANCI, argumentando que carece de criterios técnicos claros para clasificarla como OIV y cuestionando las obligaciones que ello conlleva, en especial los millonarios gastos en los que deberá incurrir.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, Incidente, Interrupción, NIVEL4, Phishing, Riesgos cibernéticos
Distribuidor tecnológico Ingram Micro confirmó que ransomware de julio pasado expuso datos de 42 mil personas
La empresa, una de las mayores distribuidoras mundiales de productos y servicios IT, reveló que una intrusión con ransomware en julio de 2025 derivó en el acceso no autorizado a archivos internos con información personal y laboral de empleados y candidatos.
-

Autoridad reguladora canadiense investiga una brecha de datos que afectó a 750 mil inversionistas
El incidente fue confirmado por la Canadian Investment Regulatory Organization (CIRO), el organismo autorregulador que supervisa a los intermediarios de inversión en Canadá, tras una investigación forense que reveló la exposición de información personal y financiera sensible.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, Incidente, Interrupción, NIVEL4, Ransomware, Riesgos cibernéticos
Ransomware golpea a conglomerado surcoreano de educación y servicios poniendo en riesgo millones de datos de usuarios
Kyowon Group, uno de los conglomerados más grandes de Corea del Sur, confirmó un ataque de ransomware que afectó cientos de servidores, interrumpió múltiples servicios y podría haber comprometido los datos personales de hasta 9,6 millones de cuentas, mientras las autoridades y expertos investigan el alcance del incidente.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, Incidente, Infraestructura, NIVEL4, Riesgos cibernéticos, vulnerabilidad
Filtración masiva de datos personales tras ciberataque a gestor de tickets ferroviario europeo
Un ciberincidente en la compañía que gestiona los pases Eurail e Interrail ha expuesto información sensible de los usuarios, incluidos datos de identificación, contactos y, en algunos casos, pasaportes, cuentas bancarias y datos de salud, lo que eleva los riesgos de fraude y suplantación de identidad.
-
 APT, Brechas de datos, Ciberamenazas, Ciberataque, ciberdefensa, Ciberseguridad, Datos personales, DDoS, exploits, Incidente, Infraestructura, Investigaciones, Malware, NIVEL4, OIV, Riesgos cibernéticos, sabotaje, vulnerabilidad, Weekly
[Weekly Update] Serie de incidentes registrados en proveedores estratégicos de energía y telecomunicaciones a nivel regional y global
En detalle: Endesa informó compromiso de datos de clientes tras ciberataque; Copec confirmó ciberataque sin afectación a clientes; Polonia repelió masivo ciberataque contra su red eléctrica; usuarios de un ISP peruano alertados por posible brecha de datos; grupo vinculado a China estaría atacando redes de telecomunicaciones en Asia y Europa; hospital en Bélgica paralizó sus…
-

Especialista de NIVEL4 descubre vulnerabilidad DoS en sistema de gestión de contenido
El investigador de seguridad Matías Schiappacasse identificó una falla de seguridad en ZwiiCMS (CVE-2025-34467) que podría permitir a usuarios autenticados con pocos privilegios bloquear funciones administrativas; la actualización a la versión 13.7.00 mitiga el riesgo.
-

Polonia repele masivo ciberataque a su red eléctrica y acusa a Rusia de intento de sabotaje
Las autoridades polacas confirmaron que una ofensiva digital a finales de diciembre de 2025 estuvo dirigida a interrumpir el suministro eléctrico del país, pero fue contenida por los equipos de ciberseguridad nacional. El gobierno apuntó a Rusia como responsable.
-

Microsoft corrige tres vulnerabilidades de día cero y 114 fallas en el patch tuesday de enero
La primera actualización mensual de Microsoft de este 2026 resuelve múltiples errores en Windows y software asociado, incluyendo tres vulnerabilidades explotadas activamente, instando a los usuarios y administradores a aplicar los parches cuanto antes para mitigar riesgos críticos.
-
 Ciberamenazas, Ciberataque, ciberdefensa, exploits, Infraestructura, Malware, NIVEL4, Riesgos cibernéticos, sabotaje
Grupo vinculado a China estaría comprometiendo redes de telecomunicaciones en Asia y Europa
El actor de amenaza UAT-7290, vinculado a China, habría intensificado ataques contra proveedores de telecomunicaciones en la región sur de Asia y Europa, aprovechando vulnerabilidades en equipos de red periféricos y un conjunto de malware altamente modular.
Debe estar conectado para enviar un comentario.