
Categoría: Riesgos cibernéticos
-

Proyecto de cable submarino Chile–China Express despierta inquietud regional por riesgos de ciberseguridad
Un nuevo cable submarino que conectaría Chile con Hong Kong ha generado alerta especialmente por posibles efectos de la legislación china sobre la soberanía digital en América Latina.
-
Explotan vulnerabilidad zero-day en Oracle E-Business Suite para robo de datos
La banda de ransomware Clop utilizó un fallo zero-day en Oracle EBS (CVE-2025-61882) para sustraer información corporativa, mientras scripts del exploit filtrados podrían disparar una nueva ola de ataques.
-
LinkedIn presenta demanda por extracción masiva de datos de usuarios
La red social profesional acusa a ProAPIs y a su fundador de operar una red automatizada para recopilar y vender información de usuarios, cobrando hasta 15 mil dólares al mes por el acceso a datos extraídos ilegalmente.
-
Vulnerabilidad crítica expone miles de servidores Redis en la nube
Un fallo de seguridad con puntuación máxima en Redis, la base de datos en memoria usada en tres cuartas partes de los entornos en la nube, podría permitir la ejecución remota de código. La falla permaneció oculta durante 13 años y afecta a cientos de miles de instancias mal configuradas.
-

[Vulnerabilidades, Amenazas & Riesgos] CISA y CSIRT Nacional alertan sobre falla crítica en GeoServer
La agencia de ciberseguridad de Estados Unidos confirmó que actores maliciosos comprometieron una red federal de ese país tras explotar la vulnerabilidad crítica CVE-2024-36401 en GeoServer. Los atacantes se mantuvieron durante tres semanas en la red sin ser detectado hasta que un EDR emitió alertas que permitieron aislar servidores y recibir asistencia de CISA. El…
-
SonicWall alerta por filtración de respaldos de firewall y recomienda reinicio de credenciales
La compañía de ciberseguridad confirmó que menos del 5% de sus dispositivos se vieron afectados, aunque advierte que los archivos expuestos podrían facilitar ataques contra sus clientes.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, extorsión, Incidente, Ingeniería Social, NIVEL4, Phishing, Riesgos cibernéticos, vulnerabilidad
Ya van 760 compañías expuestas en ciberataques a Salesforce y Salesloft
Los grupos cibercriminales involucrados afirman haber robado más de 1.500 millones de registros mediante el uso de tokens OAuth comprometidos. Entre las empresas afectadas figuran gigantes como Google, Cloudflare, Palo Alto Networks y Zscaler.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Ciberseguridad, Incidente, Ingeniería Social, NIVEL4, Phishing, Riesgos cibernéticos, vulnerabilidad
FBI alerta sobre los ataques masivos a Salesforce vinculados a ShinyHunters y Scattered Spider
Las autoridades advierten que los cibercriminales roban datos de grandes empresas mediante engaños a empleados y aplicaciones maliciosas, para luego exigir rescates millonarios. Expertos creen que los grupos podrían reconfigurarse y continuar activos pese a anunciar su “retiro”.
-
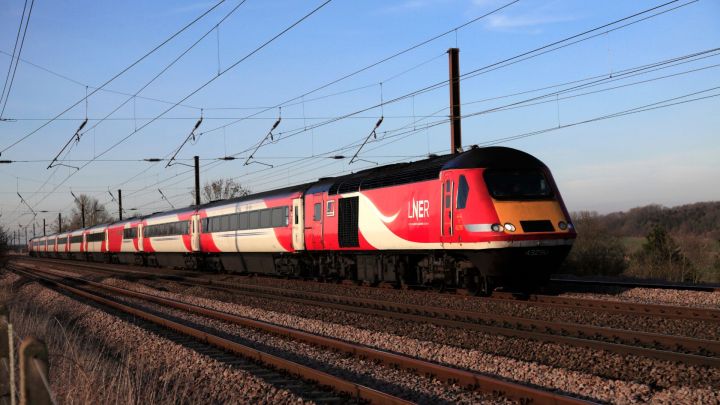 Brechas de datos, Ciberataque, Cibercrimen, Datos personales, Incidente, NIVEL4, Phishing, Ransomware, Riesgos cibernéticos
Robo de datos en línea ferroviaria británica expone información de clientes
La operadora LNER reconoció un acceso no autorizado a datos gestionados por un proveedor externo. Aunque no se filtraron contraseñas ni información financiera, expertos advierten de riesgos de fraudes y campañas de phishing.
-
 Brechas de datos, Ciberataque, Datos personales, Incidente, NIVEL4, Riesgos cibernéticos, vulnerabilidad
Tenable y Qualys confirman impacto por el ataque de la campaña SalesDrift
Las compañías de ciberseguridad se suman a la lista de organizaciones afectadas por el robo de tokens OAuth vinculados a la aplicación Salesloft Drift, utilizada en integraciones con Salesforce.
Debe estar conectado para enviar un comentario.