
Categoría: vulnerabilidad
-

Oleada de fallas en Linux expone riesgos de escalada a privilegios root en múltiples distribuciones
Desde fines de abril se han divulgado cinco vulnerabilidades de escalada local de privilegios en Linux, varias de ellas acompañadas de exploits públicos. Las fallas afectan distintos mecanismos del kernel y componentes de memoria, permitiendo que atacantes locales puedan obtener acceso root en múltiples distribuciones.
-

Grafana confirma robo de código fuente tras acceso no autorizado a entorno GitHub
Grafana Labs confirmó que atacantes accedieron a su entorno GitHub mediante un token comprometido y descargaron parte de su código fuente. La empresa aseguró que no hubo exposición de datos de clientes ni impacto sobre sistemas operativos, y rechazó pagar el rescate exigido por los atacantes de CoinbaseCartel
-
 Brechas de datos, Ciberamenazas, Ciberataque, Cibercrimen, extorsión, Incidente, Información privada, Legal, Ransomware, Respuesta ante incidentes, Riesgos cibernéticos, vulnerabilidad
Cadena minorista 7-Eleven confirma brecha tras filtración atribuida a ShinyHunters
La cadena internacional de comercios minoristas 7-Eleven confirmó un acceso no autorizado a sistemas utilizados para almacenar documentación relacionada con solicitudes y operaciones de sus franquicias, esto luego de que el grupo cibercriminal ShinyHunters afirmara haber robado más de 600 mil registros de Salesforce con información personal y corporativa.
-

Vulnerabilidad de 18 años en Nginx expone servidores a ataques DoS y posible RCE
Investigadores divulgaron detalles y pruebas de concepto de una vulnerabilidad crítica en Nginx identificada como CVE-2026-42945, presente desde hace 18 años. La falla puede ser explotada para provocar denegación de servicio y, en ciertas condiciones, ejecución remota de código en servidores expuestos.
-

Zero-days, IA ofensiva y ataques a cadena de suministro marcan últimas semanas de amenazas, vulnerabilidades y riesgos.
Las vulnerabilidades críticas en GitHub y Nginx, junto con el Patch Tuesday de Microsoft que corrigió 120 fallas de seguridad, consolidaron una intensa quincena de alertas. El período también estuvo marcado por el aumento de ataques a cadenas de suministro y el uso de inteligencia artificial para automatizar campañas maliciosas.
-
 APDP, Brechas de datos, Ciberamenazas, Ciberataque, Cibercrimen, Datos personales, extorsión, Incidente, Infostelear, Infraestructura, Malware, marco regulatorio, multa, Ransomware, Respuesta ante incidentes, Riesgos cibernéticos, vulnerabilidad, Weekly
[Weekly Update] Empresa responsable de la plataforma educativa Canvas confirma acuerdo con cibercriminales tras ransomware
Además: comisión del Senado se reunirá la próxima semana para dirimir nómina de consejeros de agencia de protección de datos; nuevo malware bancario se propaga por WhatsApp y Outlook en Latam; fabricante global farmacéutico enfrenta ransomware; regulador británico sanciona a proveedor de agua potable por falla que expuso datos de miles de clientes; y más.
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, Incidente, multa, Ransomware, Riesgos cibernéticos, servicios, vulnerabilidad
Regulador británico sanciona a proveedor de agua por falla en incidente que expuso datos de 633 mil clientes
La Oficina del Comisionado de Información (ICO) del Reino Unido impuso una multa de casi un millón de libras esterlinas a South Staffordshire Plc y South Staffordshire Water Plc luego de determinar que las compañías no implementaron medidas de seguridad adecuadas antes de un ciberataque ocurrido en 2022 y que derivó en la exposición de…
-
 Brechas de datos, Ciberamenazas, Ciberataque, Datos personales, Incidente, Información privada, Phishing, Riesgos cibernéticos, vulnerabilidad
Brecha de datos en Zara expuso información de 197 mil clientes tras incidente en proveedor externo
El grupo Inditex —propietario de Zara— confirmó recientemente la brecha de seguridad que involucra información personal de miles de clientes. Entre los datos accedidos se encuentran nombres, direcciones e información de contacto. La empresa afirmó que no se comprometieron contraseñas ni datos financieros.
-
 Ciberamenazas, Ciberataque, Incidente, Infraestructura, Interrupción, IT, Legal, sabotaje, vulnerabilidad
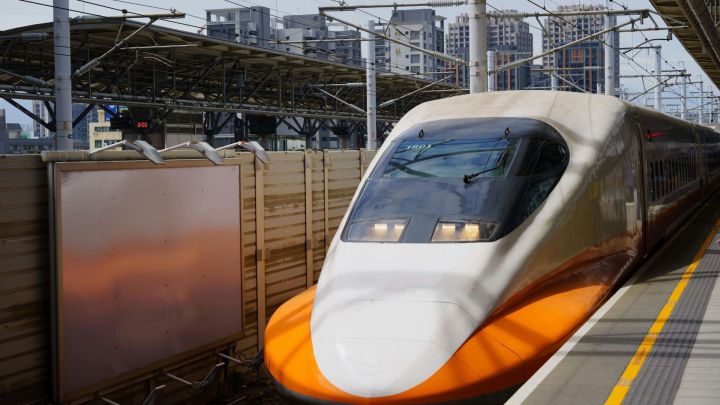
Hackeo a red ferroviaria en Taiwán paralizó trenes de alta velocidad durante 48 minutos: un estudiante detenido
Un estudiante universitario de 23 años fue arrestado en Taiwán luego de interferir el sistema de comunicaciones TETRA utilizado por los trenes de alta velocidad del país. El incidente provocó la detención temporal de cuatro trenes y abrió una revisión oficial sobre la seguridad de las comunicaciones ferroviarias.
-
 Ciberataque, Ciberseguridad, Incidente, Infraestructura, Legal, Respuesta ante incidentes, Riesgos cibernéticos, vulnerabilidad
Empresa de ciberseguridad Trellix investiga intrusión en su repositorio interno
Trellix confirmó que actores no autorizados accedieron a una parte de su repositorio de código fuente. La compañía indicó que trabaja con expertos forenses y que, hasta el momento, no existen evidencias de alteraciones en los procesos de liberación o distribución del código.
Debe estar conectado para enviar un comentario.