
Síntesis:
Keio, uno de los principales operadores ferroviarios privados de Tokio, detectó el 26 de septiembre un ataque de ransomware contra servidores de su grupo. El incidente afectó supermercados, hoteles y buses, pero no su servicios de trenes. Ese mismo fin de semana, Tokyo Metro informó un acceso no autorizado a correos de sus clientes.
- Keio confirmó el ataque y lo denunció a la policía.
- Hay fallas en pagos con tarjeta, puntos y reservas hoteleras.
- La empresa aún no ha confirmado una filtración de datos.
- Tokyo Metro reportó unas 59 mil direcciones de correo posiblemente expuestas.
Noticia:
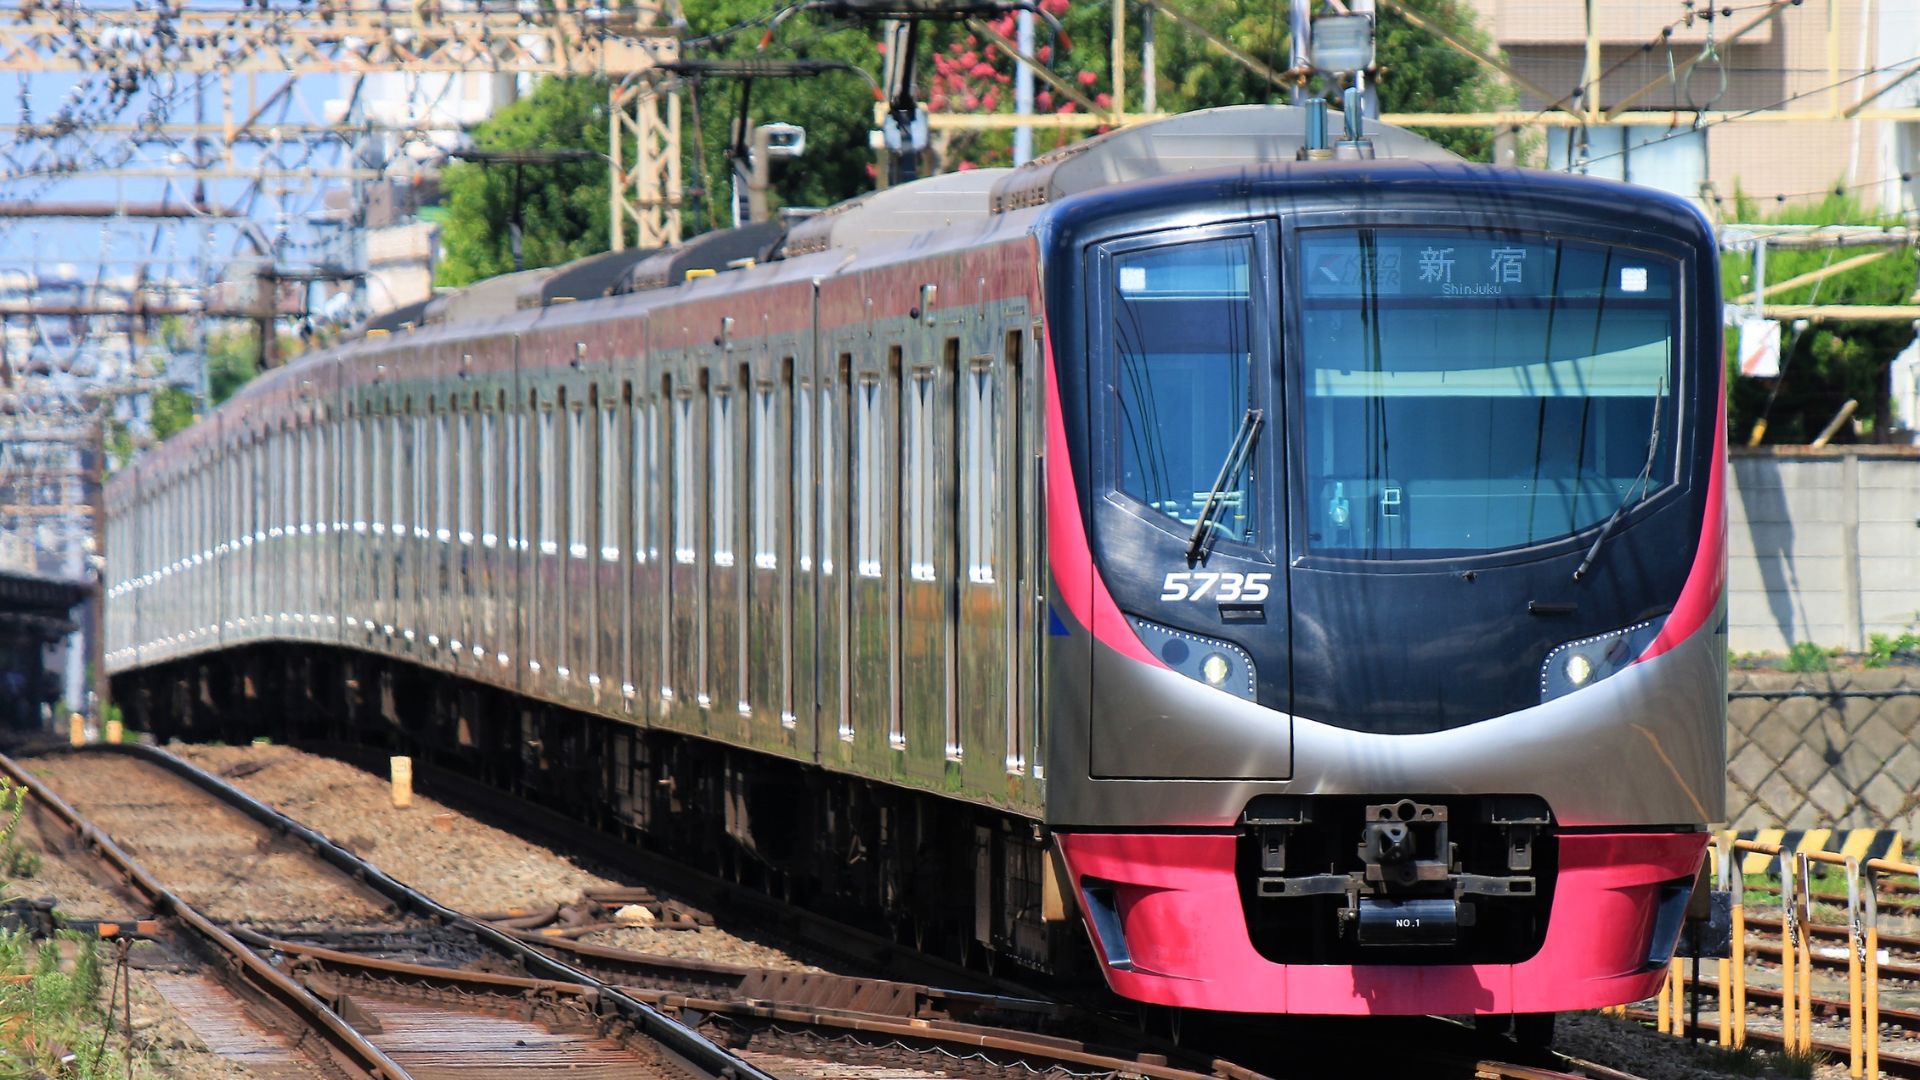
Keio Corporation (operador ferroviario privado de Japón con 85 kilómetros de vías y 69 estaciones) confirmó un ataque de ransomware contra servidores de su grupo en la madrugada del 26 de septiembre. El incidente provocó fallas en los sistemas comerciales de algunas filiales, aunque los trenes continuaron operando con normalidad.
En su comunicado, la empresa señaló que “confirmamos un ataque de ransomware contra los servidores de nuestro grupo. En este momento, hemos denunciado el incidente a la policía y estamos llevando a cabo una investigación sobre la ruta del ataque y los daños causados, en colaboración con expertos externos”. Tras detectar el incidente, la empresa cerró su red para evitar mayores daños.
De acuerdo con lo informado por la empresa a medios japoneses, los servidores que controlan la operación ferroviaria funcionan en un sistema separado, por lo que no resultaron afectados. El impacto del ataque se concentró en los negocios comerciales del grupo.
En la cadena de supermercados Keio Store, algunos locales no pudieron aceptar tarjetas de crédito o dinero electrónico, ni otorgar o canjear puntos. Keio Bus, por su parte, informó que no es posible pagar con tarjeta en sus ventanillas de venta de pases.
El Keio Plaza Hotel confirmó que sus propios servidores fueron atacados y advirtió retrasos en las respuestas a consultas de sus clientes, aunque sin afectar la operación del hotel. La cadena Keio Presso Inn suspendió las nuevas reservas. De todas formas, la empresa indicó que los huéspedes que ya tenían reservas podrán alojarse, pero sin check-in automático, televisores inteligentes ni wifi.
Keio no ha confirmado una filtración de información, pero investiga si se sustrajeron datos de clientes o información confidencial del negocio. Tampoco ha informado una fecha de recuperación, la vía de ingreso de los atacantes ni si recibió una exigencia de rescate.
Hasta este lunes 28 de septiembre, ningún grupo de ransomware se había atribuido el ataque.
El ciberataque coincidió con otro incidente. Tokyo Metro (principal operador del metro de Tokio) informó un acceso no autorizado a Metpo, su servicio de puntos para miembros. La entidad indicó que unas 59 mil direcciones de correo podrían haber sido vistas u obtenidas desde un servidor que almacenaba direcciones a las que la empresa había dejado de enviar mensajes por fallas de entrega.
En un comunicado la compañía aseguró que ese servidor no contenía otros datos de los miembros y que ya identificó el punto de acceso y aplicó medidas de protección. También pidió a los usuarios que “tengan especial cuidado con los correos sospechosos que se hagan pasar por nuestra empresa”.
No está claro si ambos incidentes están relacionados o si fueron obra del mismo atacante. Estos casos se suman a un período récord: la Agencia Nacional de Policía de Japón registró 123 casos de ransomware en el primer semestre de 2026, la mayor cifra semestral desde que lleva este registro.

